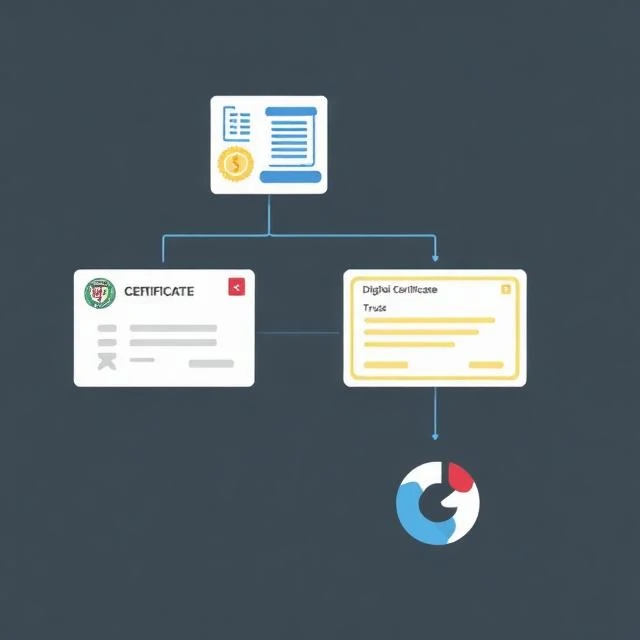
公钥基础设施 (PKI) 管理着加密通信所需的密钥和证书。它包括证书颁发机构 (CA)、注册机构 (RA)、策略以及颁发、分发和吊销证书的软件。当您的浏览器信任某个 HTTPS 网站时,PKI 就是原因。该网站提供了证书。受信任的 CA 对其进行了签名。浏览器根据其受信任的根证书列表验证了该签名。信任链之所以能够维持,是因为所有参与者都对 CA 的身份达成了共识。
公钥基础设施 (PKI) 既复杂又脆弱。一旦证书颁发机构 (CA) 被攻破,它就能为任何域名颁发伪造证书。DigiNotar 在 2011 年和 Symantec 在过去几年中都曾错误颁发证书。最终,浏览器不再信任它们,这两家公司也相继倒闭。证书吊销机制是另一个薄弱环节。检查证书是否已被吊销既缓慢又不可靠。有些浏览器甚至完全跳过了这一检查。证书透明度日志通过公开记录每个已颁发的证书来改善这种情况,从而更快地发现错误颁发的情况。但信任模型仍然是集中式的。少数根 CA 支撑着整个网络的安全。一旦其中一个被攻破,就会造成全球性的损害。
PKI组件
- 证书颁发机构——颁发和签署证书
- 注册机构——签发前核实身份
- 证书存储库——存储和分发证书
- 吊销系统——发布已吊销的证书
- 证书透明度——已颁发证书的公开日志
PKI正常运行时几乎察觉不到任何影响。一旦出现故障,整个网络都会受到影响。
Comments
No comments yet. Be the first to share a thought.
Leave a comment