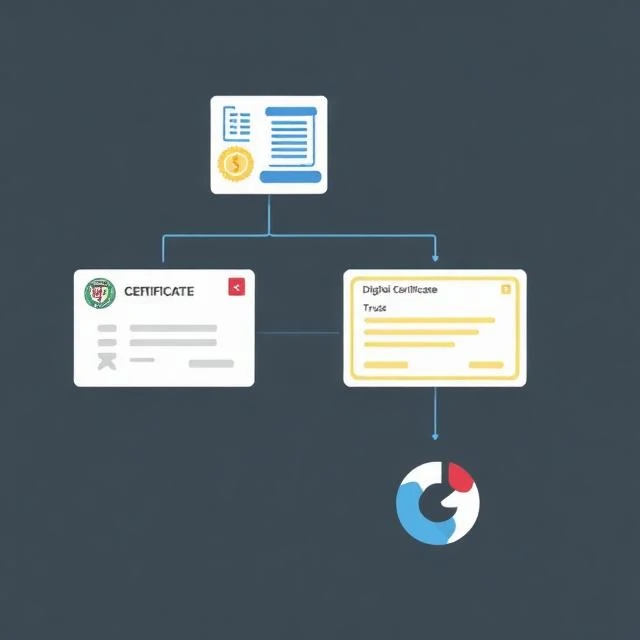
Infrastruktur for offentlige nøkler administrerer nøklene og sertifikatene som gjør at kryptert kommunikasjon fungerer. Den inkluderer sertifikatmyndigheter, registreringsmyndigheter, retningslinjer og programvaren som utsteder, distribuerer og tilbakekaller sertifikater. Når nettleseren din stoler på et HTTPS-nettsted, er PKI årsaken. Nettstedet presenterte et sertifikat. En klarert sertifiseringsinstans signerte det. Nettleseren bekreftet signaturen mot listen over klarerte røtter. Tillitskjeden holder fordi alle er enige om hvem sertifiseringsinstansene er.
PKI er komplekst og skjørt. En kompromittert CA kan utstede falske sertifikater for ethvert domene. DigiNotar i 2011 og Symantec over flere år utstedte begge sertifikater feil. Nettlesere mistrodde dem til slutt, og selskapene kollapset. Tilbakekalling av sertifikater er et annet svakt punkt. Det er tregt og upålitelig å sjekke om et sertifikat har blitt tilbakekalt. Noen nettlesere hopper over sjekken helt. Logger for sertifikattransparens forbedrer situasjonen ved å registrere hvert utstedte sertifikat offentlig. Feilutstedelse blir oppdaget raskere. Men tillitsmodellen forblir sentralisert. En håndfull rot-CA-er forankrer sikkerheten til hele nettet. Kompromitter én, og skaden er global.
PKI-komponenter
- Sertifikatmyndighet – utsteder og signerer sertifikater
- Registreringsmyndighet – bekrefter identitet før utstedelse
- Sertifikatarkiv – lagrer og distribuerer sertifikater
- Tilbakekallingssystem – publiserer tilbakekalte sertifikater
- Sertifikattransparens – offentlige logger over utstedte sertifikater
PKI er usynlig når det fungerer. Når det feiler, merker hele nettet det.
Comments
No comments yet. Be the first to share a thought.
Leave a comment