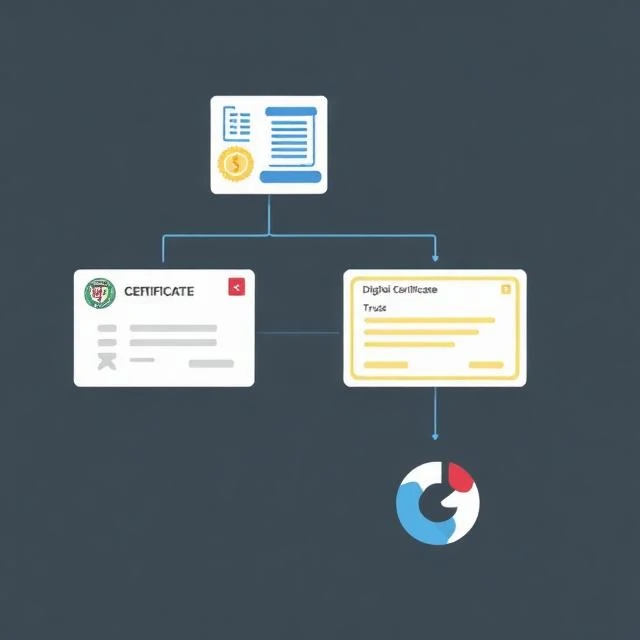
Infrastruktura veřejných klíčů spravuje klíče a certifikáty, které umožňují fungování šifrované komunikace. Zahrnuje certifikační autority, registrační autority, zásady a software, který vydává, distribuuje a ruší certifikáty. Pokud váš prohlížeč důvěřuje webu HTTPS, důvodem je PKI. Web předložil certifikát. Důvěryhodná certifikační autorita jej podepsala. Prohlížeč ověřil podpis oproti svému seznamu důvěryhodných kořenových autorit. Řetězec důvěryhodnosti platí, protože se všichni shodují na tom, kdo jsou certifikační autority.
PKI je složitá a křehká. Napadená certifikační autorita (CA) může vydávat podvodné certifikáty pro jakoukoli doménu. Společnosti DigiNotar v roce 2011 a Symantec v průběhu několika let vydaly nesprávné certifikáty. Prohlížeče jim nakonec ztratily důvěru a společnosti zkrachovaly. Další slabinou je zneplatnění certifikátu. Kontrola, zda byl certifikát zneplatněn, je pomalá a nespolehlivá. Některé prohlížeče tuto kontrolu zcela vynechávají. Protokoly transparentnosti certifikátů situaci zlepšují tím, že veřejně zaznamenávají každý vydaný certifikát. Nesprávné vydání certifikátu se odhalí rychleji. Model důvěry však zůstává centralizovaný. Hrstka kořenových certifikačních autorit zajišťuje bezpečnost celého webu. Napadněte jednu a škody jsou globální.
Komponenty PKI
- Certifikační autorita – vydává a podepisuje certifikáty
- Registrační autorita – před vydáním ověřuje totožnost
- Úložiště certifikátů – ukládá a distribuuje certifikáty
- Systém odvolání – zveřejňuje odvolané certifikáty
- Transparentnost certifikátů – veřejné protokoly vydaných certifikátů
PKI je neviditelná, když funguje. Když selže, pocítí to celý web.
Comments
No comments yet. Be the first to share a thought.
Leave a comment