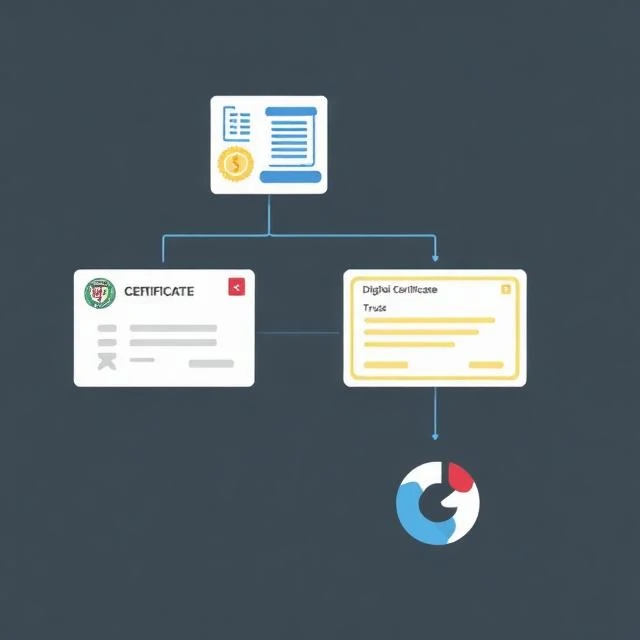
Infrastructura cheii publice gestionează cheile și certificatele care fac ca comunicarea criptată să funcționeze. Aceasta include autorități de certificare, autorități de înregistrare, politici și software-ul care emite, distribuie și revocă certificate. Atunci când browserul dvs. are încredere într-un site HTTPS, PKI este motivul. Site-ul a prezentat un certificat. O autoritate de certificare (CA) de încredere l-a semnat. Browserul a verificat semnătura în raport cu lista sa de autorități de încredere. Lanțul de încredere este valabil deoarece toată lumea este de acord asupra cine sunt autoritățile de certificare (CA).
PKI este complex și fragil. O autoritate de certificare (CA) compromisă poate emite certificate frauduloase pentru orice domeniu. DigiNotar în 2011 și Symantec de-a lungul mai multor ani au emis greșit certificate. În cele din urmă, browserele au pierdut încredere în ele, iar companiile au dat faliment. Revocarea certificatelor este un alt punct slab. Verificarea dacă un certificat a fost revocat este lentă și nesigură. Unele browsere sar complet peste verificare. Jurnalele de transparență a certificatelor îmbunătățesc situația prin înregistrarea publică a fiecărui certificat emis. Emiterea greșită este detectată mai rapid. Dar modelul de încredere rămâne centralizat. O mână de CA-uri rădăcină ancorează securitatea întregului web. Compromiteți una și daunele sunt globale.
Componente PKI
- Autoritatea de certificare — emite și semnează certificate
- Autoritatea de înregistrare — verifică identitatea înainte de emitere
- Depozit de certificate — stochează și distribuie certificate
- Sistem de revocare — publică certificatele revocate
- Transparența certificatelor — jurnalele publice ale certificatelor emise
PKI este invizibil atunci când funcționează. Când cedează, întregul web simte acest lucru.
Comments
No comments yet. Be the first to share a thought.
Leave a comment