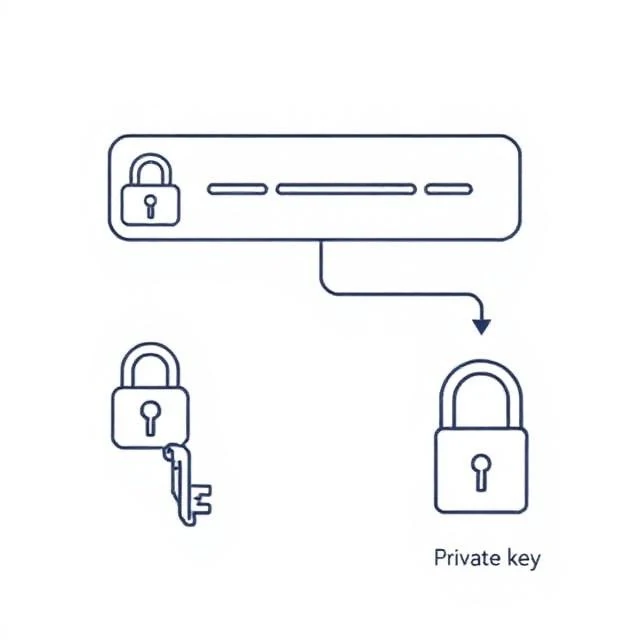
非對稱加密使用兩個金鑰而不是一個。公鑰用於加密,私鑰用於解密。公鑰可以與任何人共享,而私鑰則必須保密。這種不對稱性解決了對稱加密無法解決的問題:從未謀面的雙方如何協商出一個金鑰,同時又不被竊聽者取得?
RSA 和橢圓曲線加密是常用的演算法。當您透過 HTTPS 造訪網站時,您的瀏覽器會使用網站的公鑰建立安全通道。只有網站的私鑰才能解密瀏覽器所傳送的資料。數位簽章、電子郵件加密和加密貨幣錢包也使用相同的演算法。非對稱加密比對稱加密慢,因此大多數系統都同時使用這兩種加密方式。非對稱加密負責金鑰交換,對稱加密負責處理大量資料。兩者協同工作形成混合加密方案,保障了網路的大部分安全。
不對稱與對稱
- 非對稱金鑰分發-使用兩個金鑰,速度較慢,但可以解決金鑰分發問題。
- 對稱加密-共享一個金鑰,速度更快,但需要安全通道來共享。
- 混合模式-金鑰交換採用非對稱方式,資料交換採對稱方式。
- 常用演算法——RSA、ECC、Diffie-Hellman
密鑰長度過短是常見的安全隱憂。如今,512 位元 RSA 金鑰很容易被破解。請遵循最新的安全策略建議,並在演算法過時時及時輪換密鑰。
Comments
No comments yet. Be the first to share a thought.
Leave a comment