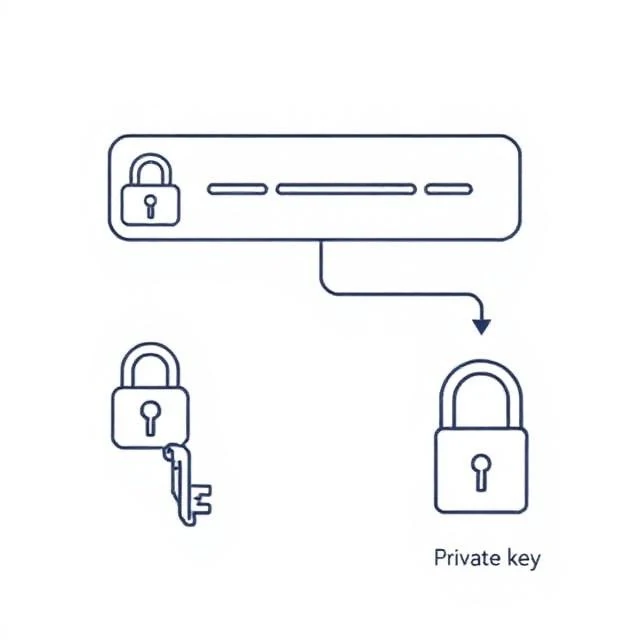
Asymmetrisk kryptering bruker to nøkler i stedet for én. En offentlig nøkkel krypterer. En privat nøkkel dekrypterer. Den offentlige nøkkelen kan deles med hvem som helst. Den private nøkkelen forblir hemmelig. Denne asymmetrien løser et problem som symmetrisk kryptering ikke kan: hvordan kan to parter som aldri har møttes bli enige om en hemmelig nøkkel uten at en avlytter lærer den?
RSA og elliptisk kurvekryptografi er vanlige algoritmer. Når du besøker et nettsted via HTTPS, bruker nettleseren nettstedets offentlige nøkkel for å etablere en sikker kanal. Bare nettstedets private nøkkel kan dekryptere det nettleseren sender. Den samme matematikken kjører i digitale signaturer, e-postkryptering og kryptovaluta-lommebøker. Det er tregere enn symmetrisk kryptering, og det er derfor de fleste systemer bruker begge. Asymmetrisk kryptering håndterer nøkkelutvekslingen. Symmetrisk kryptering håndterer bulkdata. De to fungerer sammen i en hybridordning, og den ordningen sikrer mesteparten av internett.
Asymmetrisk vs. symmetrisk
- Asymmetrisk — to nøkler, tregere, løser nøkkelfordeling
- Symmetrisk – én delt nøkkel, raskere, trenger en sikker kanal for å dele den
- Hybrid – asymmetrisk for nøkkelutveksling, symmetrisk for data
- Vanlige algoritmer — RSA, ECC, Diffie-Hellman
Svake nøkkelstørrelser er det vanlige feilpunktet. En 512-bit RSA-nøkkel er trivielt ødelagt i dag. Bruk gjeldende anbefalinger og roter nøkler når algoritmer blir utdaterte.
Comments
No comments yet. Be the first to share a thought.
Leave a comment