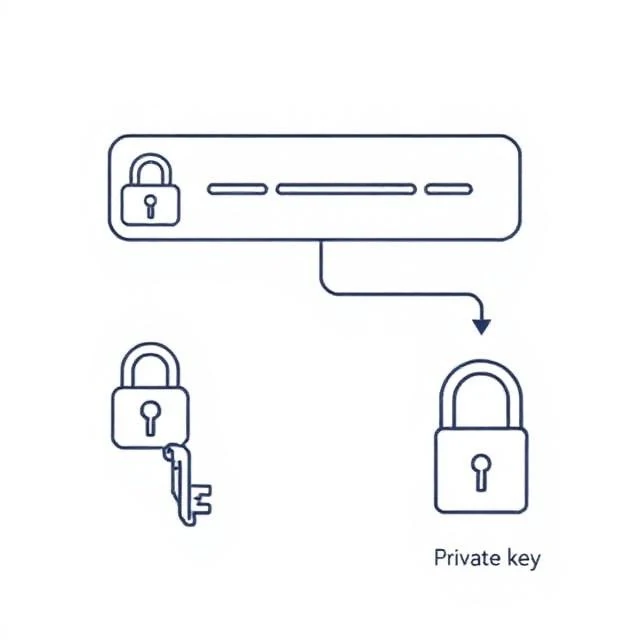
A criptografia assimétrica utiliza duas chaves em vez de uma. Uma chave pública encripta. Uma chave privada desencripta. A chave pública pode ser partilhada com qualquer pessoa. A chave privada permanece secreta. Esta assimetria resolve um problema que a criptografia simétrica não consegue: como é que duas partes que nunca se encontraram podem concordar com uma chave secreta sem que um espião a descubra?
A criptografia RSA e a criptografia de curva elíptica são os algoritmos mais comuns. Quando visita um website através de HTTPS, o seu browser utiliza a chave pública do website para estabelecer um canal seguro. Apenas a chave privada do site pode desencriptar o que o browser envia. O mesmo princípio matemático é utilizado nas assinaturas digitais, na criptografia de e-mail e nas carteiras de criptomoedas. É mais lento do que a criptografia simétrica, e é por isso que a maioria dos sistemas utiliza ambas. A criptografia assimétrica trata da troca de chaves. A criptografia simétrica trata do processamento em massa dos dados. As duas funcionam em conjunto num esquema híbrido, e este esquema protege a maior parte da internet.
Assimétrico vs. simétrico
- Assimétrico — duas chaves, mais lento, resolve a distribuição das chaves.
- Simétrico — uma chave partilhada, mais rápida, requer um canal seguro para a partilhar.
- Híbrido — assimétrico para troca de chaves, simétrico para dados
- Algoritmos comuns — RSA, ECC, Diffie-Hellman
O tamanho insuficiente das chaves é o ponto de falha mais comum. Uma chave RSA de 512 bits é facilmente quebrável hoje em dia. Siga as recomendações atuais e troque as chaves quando os algoritmos se tornarem obsoletos.
Comments
No comments yet. Be the first to share a thought.
Leave a comment