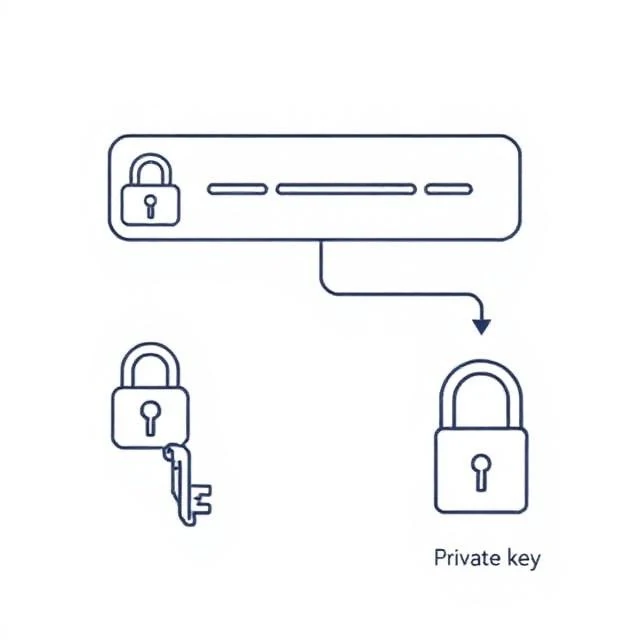
Asymmetrisk kryptering bruger to nøgler i stedet for én. En offentlig nøgle krypterer. En privat nøgle dekrypterer. Den offentlige nøgle kan deles med alle. Den private nøgle forbliver hemmelig. Denne asymmetri løser et problem, som symmetrisk kryptering ikke kan: hvordan kan to parter, der aldrig har mødt hinanden, blive enige om en hemmelig nøgle uden at en aflytter lærer den?
RSA og elliptisk kurvekryptografi er de almindelige algoritmer. Når du besøger et websted via HTTPS, bruger din browser webstedets offentlige nøgle til at etablere en sikker kanal. Kun webstedets private nøgle kan dekryptere, hvad browseren sender. Den samme matematik kører i digitale signaturer, e-mailkryptering og kryptovaluta-tegnebøger. Det er langsommere end symmetrisk kryptering, hvilket er grunden til, at de fleste systemer bruger begge. Asymmetrisk kryptering håndterer nøgleudvekslingen. Symmetrisk kryptering håndterer massedata. De to arbejder sammen i en hybridordning, og denne ordning sikrer det meste af internettet.
Asymmetrisk vs. symmetrisk
- Asymmetrisk — to nøgler, langsommere, løser nøglefordeling
- Symmetrisk — én delt nøgle, hurtigere, kræver en sikker kanal for at dele den
- Hybrid — asymmetrisk for nøgleudveksling, symmetrisk for data
- Almindelige algoritmer — RSA, ECC, Diffie-Hellman
Svage nøglestørrelser er det sædvanlige fejlpunkt. En 512-bit RSA-nøgle er i dag næsten umulig at ødelægge. Brug de nuværende anbefalinger, og roter nøgler, når algoritmer ældes.
Comments
No comments yet. Be the first to share a thought.
Leave a comment