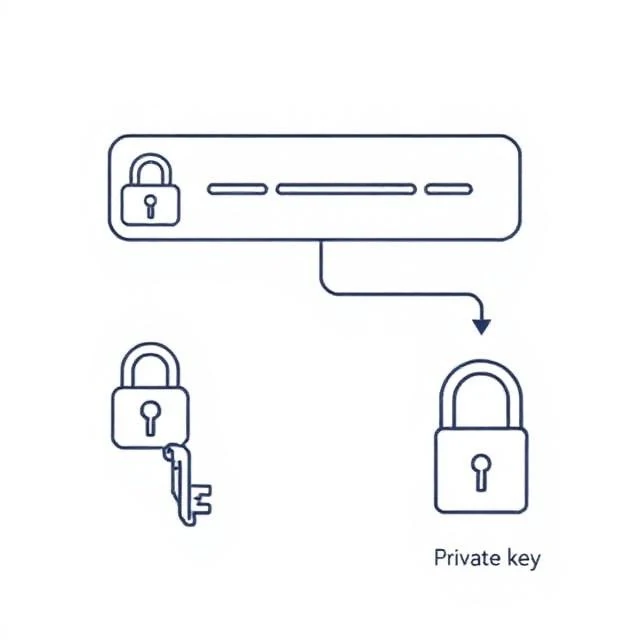
Az aszimmetrikus titkosítás két kulcsot használ egy helyett. A nyilvános kulcs titkosít. A privát kulcs visszafejt. A nyilvános kulcs bárkivel megosztható. A privát kulcs titokban marad. Ez az aszimmetria megold egy problémát, amire a szimmetrikus titkosítás nem képes: hogyan tud két fél, akik soha nem találkoztak, megegyezni egy titkos kulcsban anélkül, hogy egy lehallgató megtudná?
Az RSA és az elliptikus görbe titkosítás a leggyakoribb algoritmusok. Amikor HTTPS-en keresztül látogatsz meg egy webhelyet, a böngésződ a webhely nyilvános kulcsát használja egy biztonságos csatorna létrehozásához. Csak a webhely privát kulcsa tudja visszafejteni a böngésző által küldött üzeneteket. Ugyanez a matematika fut a digitális aláírásokban, az e-mail titkosításban és a kriptovaluta-tárcákban is. Lassabb, mint a szimmetrikus titkosítás, ezért a legtöbb rendszer mindkettőt használja. Az aszimmetrikus titkosítás kezeli a kulcscserét. A szimmetrikus titkosítás kezeli a tömeges adatokat. A kettő egy hibrid sémában működik együtt, és ez a séma biztosítja az internet nagy részének biztonságát.
Aszimmetrikus vs. szimmetrikus
- Aszimmetrikus — két kulcs, lassabb, megoldja a kulcselosztást
- Szimmetrikus – egy megosztott kulcs, gyorsabb, biztonságos csatornára van szükség a megosztáshoz
- Hibrid — aszimmetrikus a kulcscseréhez, szimmetrikus az adatokhoz
- Gyakori algoritmusok — RSA, ECC, Diffie-Hellman
A gyenge kulcsméretek jelentik a szokásos meghibásodási pontot. Egy 512 bites RSA kulcs ma már triviálisan feltörhető. Használd a jelenlegi ajánlásokat, és cseréld a kulcsokat, amikor az algoritmusok elavulnak.
Comments
No comments yet. Be the first to share a thought.
Leave a comment