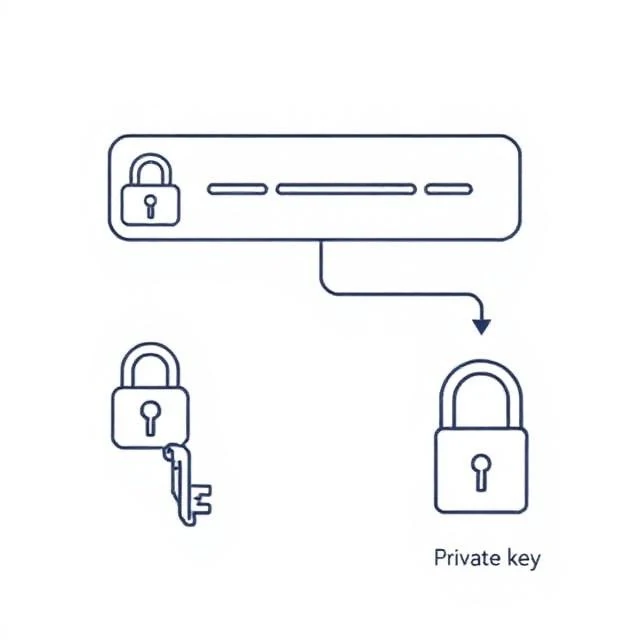
Asymmetrische Verschlüsselung verwendet zwei Schlüssel anstelle von einem. Ein öffentlicher Schlüssel verschlüsselt, ein privater Schlüssel entschlüsselt. Der öffentliche Schlüssel kann mit jedem geteilt werden, der private Schlüssel bleibt geheim. Diese Asymmetrie löst ein Problem, das die symmetrische Verschlüsselung nicht lösen kann: Wie einigen sich zwei Parteien, die sich nie begegnet sind, auf einen geheimen Schlüssel, ohne dass ein Angreifer ihn erfährt?
RSA und elliptische Kurvenkryptographie sind gängige Algorithmen. Beim Besuch einer Website über HTTPS verwendet Ihr Browser den öffentlichen Schlüssel der Website, um einen sicheren Kanal herzustellen. Nur der private Schlüssel der Website kann die vom Browser gesendeten Daten entschlüsseln. Dasselbe Prinzip findet sich bei digitalen Signaturen, E-Mail-Verschlüsselung und Kryptowährungs-Wallets. Es ist langsamer als symmetrische Verschlüsselung, weshalb die meisten Systeme beide Verfahren kombinieren. Asymmetrische Verschlüsselung übernimmt den Schlüsselaustausch, symmetrische Verschlüsselung die eigentliche Datenübertragung. Beide Verfahren arbeiten in einem hybriden System zusammen, das den Großteil des Internets sichert.
Asymmetrisch vs. symmetrisch
- Asymmetrisch – zwei Schlüssel, langsamer, löst die Schlüsselverteilung
- Symmetrisch – ein gemeinsamer Schlüssel, schneller, benötigt einen sicheren Kanal zum Austausch.
- Hybrid – asymmetrisch für den Schlüsselaustausch, symmetrisch für die Daten
- Gängige Algorithmen – RSA, ECC, Diffie-Hellman
Zu kurze Schlüssellängen sind die häufigste Schwachstelle. Ein 512-Bit-RSA-Schlüssel lässt sich heutzutage problemlos knacken. Beachten Sie die aktuellen Empfehlungen und wechseln Sie Ihre Schlüssel, sobald die Algorithmen veraltet sind.
Comments
No comments yet. Be the first to share a thought.
Leave a comment