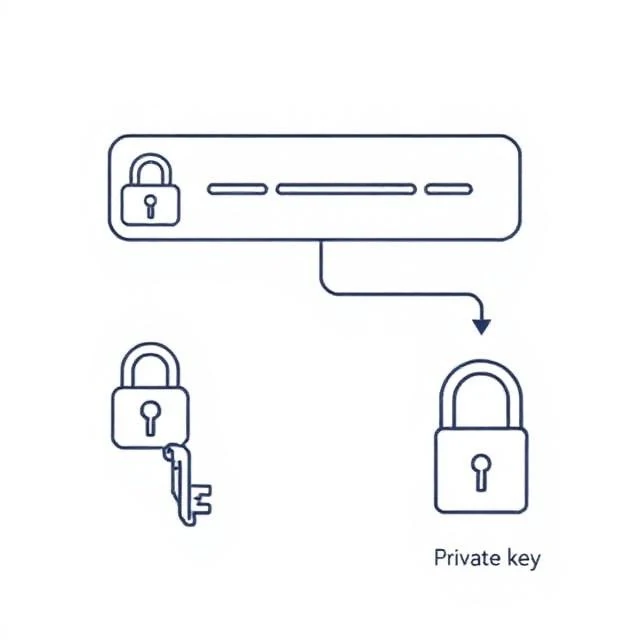
असममित एन्क्रिप्शन में एक कुंजी के बजाय दो कुंजियों का उपयोग होता है। एक सार्वजनिक कुंजी एन्क्रिप्शन करती है और एक निजी कुंजी डिक्रिप्ट करती है। सार्वजनिक कुंजी किसी के साथ भी साझा की जा सकती है। निजी कुंजी गुप्त रहती है। यह असममितता एक ऐसी समस्या का समाधान करती है जिसका समाधान सममित एन्क्रिप्शन नहीं कर सकता: दो पक्ष, जो कभी मिले नहीं हैं, गुप्त कुंजी पर कैसे सहमत हो सकते हैं, बिना किसी जासूस के इसे जाने?
RSA और एलिप्टिक कर्व क्रिप्टोग्राफी आम एल्गोरिदम हैं। जब आप HTTPS पर किसी वेबसाइट पर जाते हैं, तो आपका ब्राउज़र सुरक्षित चैनल स्थापित करने के लिए साइट की सार्वजनिक कुंजी का उपयोग करता है। ब्राउज़र द्वारा भेजे गए डेटा को केवल साइट की निजी कुंजी ही डिक्रिप्ट कर सकती है। डिजिटल हस्ताक्षर, ईमेल एन्क्रिप्शन और क्रिप्टोकरेंसी वॉलेट में भी यही गणितीय प्रक्रिया लागू होती है। यह सिमेट्रिक एन्क्रिप्शन से धीमा है, इसलिए अधिकांश सिस्टम दोनों का उपयोग करते हैं। एसिमेट्रिक एन्क्रिप्शन कुंजी के आदान-प्रदान को संभालता है। सिमेट्रिक एन्क्रिप्शन बड़ी मात्रा में डेटा को संभालता है। ये दोनों एक हाइब्रिड प्रणाली में मिलकर काम करते हैं, और यही प्रणाली इंटरनेट के अधिकांश हिस्से को सुरक्षित करती है।
असममित बनाम सममित
- असममित — दो कुंजियाँ, धीमा, कुंजी वितरण की समस्या का समाधान करता है
- सममित — एक साझा कुंजी, तेज़, इसे साझा करने के लिए एक सुरक्षित चैनल की आवश्यकता होती है
- हाइब्रिड — कुंजी विनिमय के लिए असममित, डेटा के लिए सममित
- सामान्य एल्गोरिदम — RSA, ECC, Diffie-Hellman
कमज़ोर कुंजी आकार आमतौर पर विफलता का कारण होते हैं। 512-बिट RSA कुंजी को आज आसानी से तोड़ा जा सकता है। वर्तमान अनुशंसाओं का पालन करें और एल्गोरिदम के पुराने हो जाने पर कुंजियों को बदलते रहें।
Comments
No comments yet. Be the first to share a thought.
Leave a comment