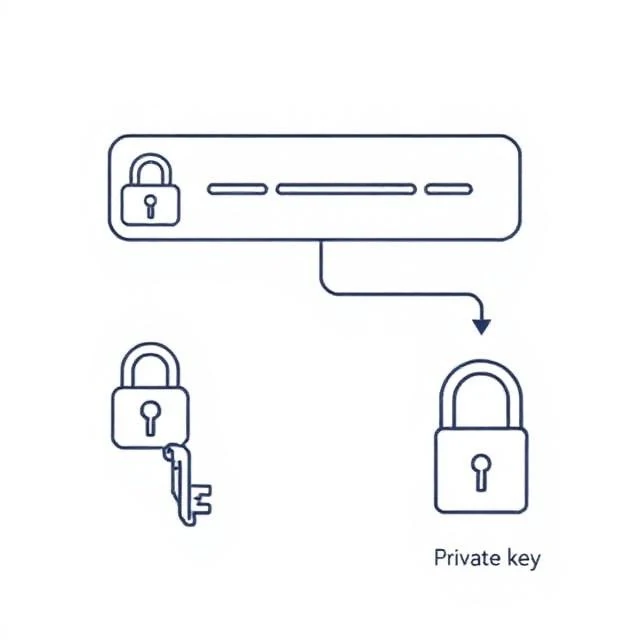
非对称加密使用两个密钥而不是一个。公钥用于加密,私钥用于解密。公钥可以与任何人共享,而私钥则必须保密。这种不对称性解决了对称加密无法解决的问题:从未谋面的双方如何协商出一个密钥,同时又不被窃听者获取?
RSA 和椭圆曲线加密是常用的算法。当您通过 HTTPS 访问网站时,您的浏览器会使用网站的公钥建立安全通道。只有网站的私钥才能解密浏览器发送的数据。数字签名、电子邮件加密和加密货币钱包也使用相同的算法。非对称加密比对称加密慢,因此大多数系统都同时使用这两种加密方式。非对称加密负责密钥交换,对称加密负责处理大量数据。两者协同工作形成混合加密方案,该方案保障了互联网的大部分安全。
不对称与对称
- 非对称密钥分发——使用两个密钥,速度较慢,但可以解决密钥分发问题。
- 对称加密——共享一个密钥,速度更快,但需要安全通道来共享。
- 混合模式——密钥交换采用非对称方式,数据交换采用对称方式。
- 常用算法——RSA、ECC、Diffie-Hellman
密钥长度过短是常见的安全隐患。如今,512 位 RSA 密钥很容易被破解。请遵循最新的安全策略建议,并在算法过时时及时轮换密钥。
Comments
No comments yet. Be the first to share a thought.
Leave a comment