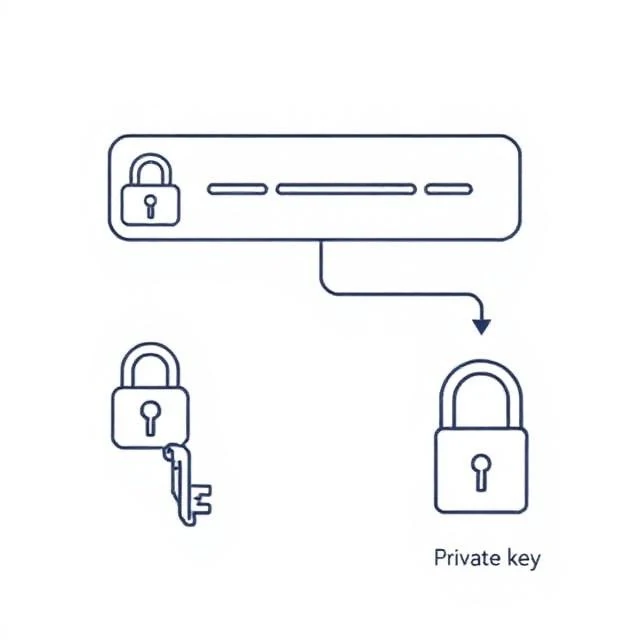
Le chiffrement asymétrique utilise deux clés au lieu d'une. Une clé publique sert à chiffrer, une clé privée à déchiffrer. La clé publique peut être partagée avec tous. La clé privée reste secrète. Cette asymétrie résout un problème que le chiffrement symétrique ne peut résoudre : comment deux personnes qui ne se sont jamais rencontrées peuvent-elles convenir d'une clé secrète sans qu'un espion ne puisse l'obtenir ?
Les algorithmes de chiffrement RSA et à courbe elliptique sont les plus courants. Lorsque vous consultez un site web via HTTPS, votre navigateur utilise la clé publique du site pour établir une connexion sécurisée. Seule la clé privée du site permet de déchiffrer les données envoyées par le navigateur. Ce même principe s'applique aux signatures numériques, au chiffrement des courriels et aux portefeuilles de cryptomonnaies. Le chiffrement asymétrique est plus lent que le chiffrement symétrique, c'est pourquoi la plupart des systèmes utilisent les deux. Le chiffrement asymétrique gère l'échange de clés, tandis que le chiffrement symétrique traite les données brutes. Ces deux méthodes fonctionnent conjointement dans un système hybride, qui sécurise la majeure partie d'Internet.
Asymétrique vs symétrique
- Asymétrique — deux clés, plus lent, résout la distribution des clés
- Symétrique — une clé partagée, plus rapide, nécessite un canal sécurisé pour être partagée
- Hybride — asymétrique pour l'échange de clés, symétrique pour les données
- Algorithmes courants : RSA, ECC, Diffie-Hellman
La faiblesse de la taille des clés est le principal point faible. Une clé RSA 512 bits est aujourd'hui très facile à casser. Suivez les recommandations actuelles et changez vos clés lorsque les algorithmes deviennent obsolètes.
Comments
No comments yet. Be the first to share a thought.
Leave a comment