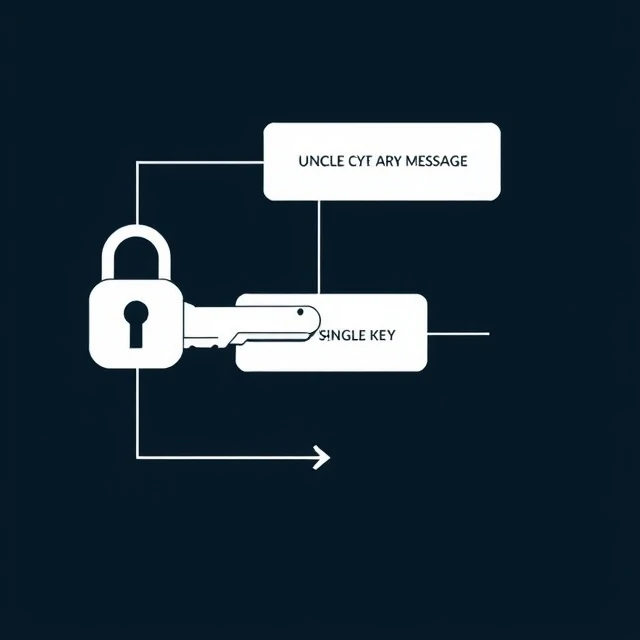
Symmetrische encryptie gebruikt dezelfde sleutel voor zowel versleuteling als onversleuteling. Het is snel en efficiënt. AES, het standaard symmetrische algoritme, versleutelt gigabytes aan data in seconden. Die snelheid maakt het de werkpaard onder de encryptiemethoden. Elke HTTPS-verbinding, elke versleutelde schijf en elke VPN-tunnel gebruikt symmetrische encryptie voor het grootste deel van de data. De uitdaging zit hem in de sleuteldistributie. Als twee partijen veilig met elkaar willen communiceren, moeten ze dezelfde sleutel delen. Hoe kunnen ze die delen zonder dat een afluisteraar hem te weten komt?
Dat probleem wordt opgelost door asymmetrische encryptie, die de sleuteluitwisseling afhandelt. De twee systemen gebruiken publieke-sleutelcryptografie om een symmetrische sleutel overeen te komen, waarna ze overschakelen naar symmetrische encryptie voor de daadwerkelijke gegevens. Deze hybride aanpak beveiligt het internet. De symmetrische sleutel wordt eenmaal gebruikt en vervolgens weggegooid, een praktijk die forward secrecy wordt genoemd. Zelfs als de privésleutel voor de lange termijn later wordt gecompromitteerd, blijven eerdere sessies veilig. Symmetrische encryptie is echter niet zonder zwakheden. Zwakke sleutels, hergebruikte nonces en slechte padding hebben systemen die sterke algoritmen gebruikten, gekraakt. De implementatie is belangrijker dan het algoritme. AES-256 is in feite onbreekbaar. Een systeem dat de sleutel in platte tekst naast de versleutelde gegevens opslaat, is dat niet.
Veelvoorkomende symmetrische algoritmen
- AES — de standaard, overal gebruikt
- ChaCha20 — streamversleuteling, snel op mobiele apparaten
- 3DES — verouderd, wordt uitgefaseerd
- Kogelvis — ouder, wordt nog steeds in sommige toepassingen gebruikt
Symmetrische encryptie is snel, sterk en eenvoudig. Het lastige is om de sleutel veilig bij de andere partij te krijgen.
Comments
No comments yet. Be the first to share a thought.
Leave a comment