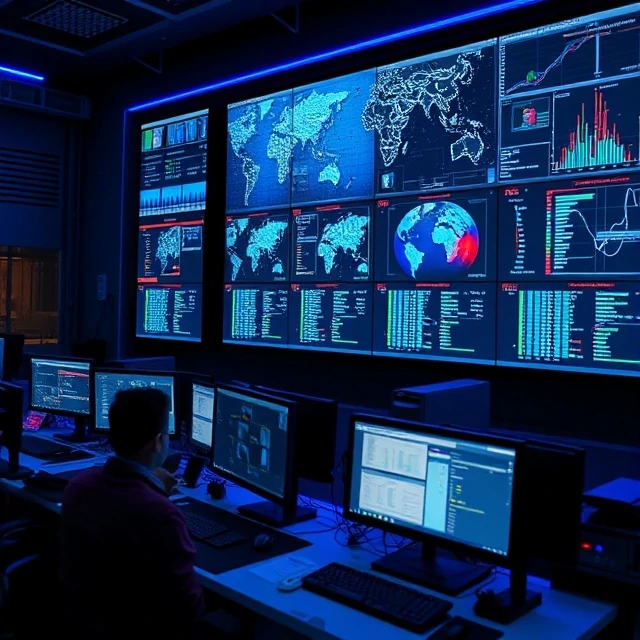
Ett säkerhetscenter är det team och den anläggning som övervakar och reagerar på säkerhetsincidenter. Det är igång dygnet runt i mogna organisationer. Analytiker övervakar dashboards, sorterar varningar, undersöker avvikelser och eskalerar det som är viktigt. SOC är frontlinjen. När något händer ser SOC det först.
SOC:er finns i olika former. En dedikerad SOC ägs och bemannas av organisationen. En hanterad SOC outsourcar övervakning till en tredje part. En hybridmodell kombinerar båda. Virtuella SOC:er använder fjärranalytiker istället för ett fysiskt rum. Strukturen spelar mindre roll än kapaciteten. En bra SOC har tydliga eskaleringsvägar, dokumenterade handböcker och mätvärden som spårar prestanda. Medeltid för att upptäcka och medeltid för att reagera är de viktigaste siffrorna. En SOC som upptäcker hot på några minuter går bra. En som tar dagar förlorar. Bemanningsmöjligheter är den svåraste delen. Analytikerutbrändhet är vanligt. Varningströtthet driver ut människor. De bästa SOC:erna investerar i automatisering för att minska repetitivt arbete och utbildning för att hålla färdigheterna skarpa. Tekniken hjälper, men människorna gör skillnaden.
SOC-funktioner
- Övervakning – håll utkik efter säkerhetshändelser dygnet runt
- Triage – bedöma och prioritera varningar
- Utredning — gräva efter misstänkt aktivitet
- Åtgärd — begränsa och åtgärda incidenter
- Rapportering – dokumentera vad som hände och vad som gjordes
En SOC är ett team, inte ett rum. Skärmarna och dashboards spelar mindre roll än de människor som tittar på dem.
Comments
No comments yet. Be the first to share a thought.
Leave a comment