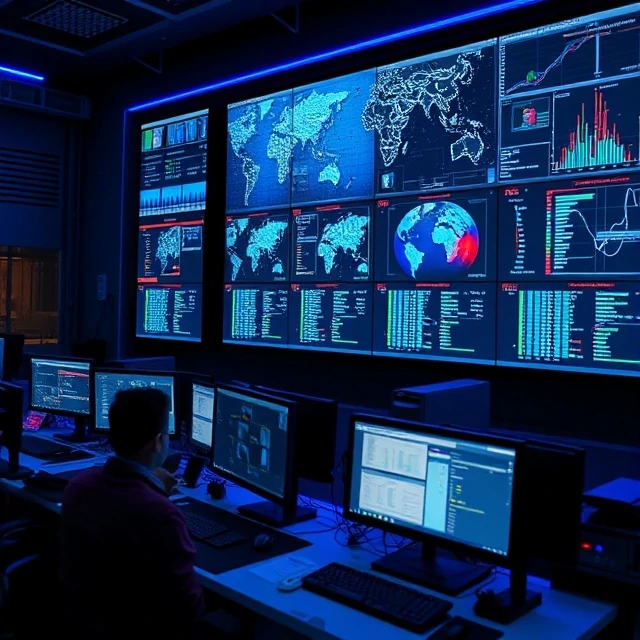
Un centru de operațiuni de securitate este echipa și unitatea care monitorizează și răspunde la incidentele de securitate. Acesta funcționează 24 de ore pe zi în cadrul organizațiilor mature. Analiștii urmăresc tablourile de bord, triază alertele, investighează anomaliile și escaladează ceea ce contează. Centrul de operațiuni de securitate (SOC) este în prima linie. Când se întâmplă ceva, SOC îl vede primul.
SOC-urile au diferite forme. Un SOC dedicat este deținut și dotat cu personal de către organizație. Un SOC gestionat externalizează monitorizarea către o terță parte. Un model hibrid combină ambele. SOC-urile virtuale utilizează analiști la distanță în loc de o cameră fizică. Structura contează mai puțin decât capacitatea. Un SOC bun are căi clare de escalare, manuale documentate și indicatori care urmăresc performanța. Timpul mediu de detectare și timpul mediu de răspuns sunt cifrele cheie. Un SOC care detectează amenințările în câteva minute se descurcă bine. Unul care durează zile pierde. Personalul este cea mai grea parte. Epuizarea analiștilor este frecventă. Oboseala alertelor îi alungă pe oameni. Cele mai bune SOC-uri investesc în automatizare pentru a reduce munca repetitivă și în instruire pentru a menține abilitățile la zi. Tehnologia ajută, dar oamenii fac diferența.
Funcții SOC
- Monitorizare — fiți atenți la evenimentele de securitate non-stop
- Triaj — evaluarea și prioritizarea alertelor
- Investigație — investigarea activităților suspecte
- Răspuns — izolarea și remedierea incidentelor
- Raportare — documentați ce s-a întâmplat și ce s-a făcut
Un SOC este o echipă, nu o cameră. Monitoarele și tablourile de bord contează mai puțin decât oamenii care le urmăresc.
Comments
No comments yet. Be the first to share a thought.
Leave a comment