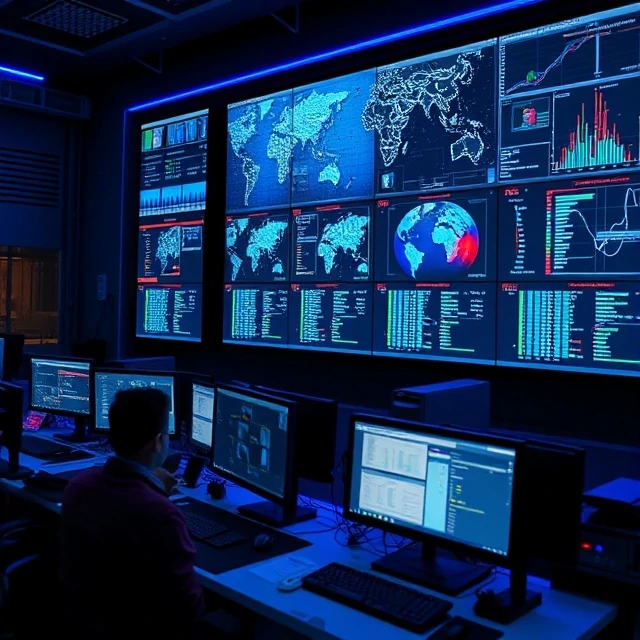
セキュリティオペレーションセンター(SOC)とは、セキュリティインシデントを監視し、対応するチームと施設のことです。成熟した組織では24時間体制で稼働しています。アナリストはダッシュボードを監視し、アラートをトリアージし、異常を調査し、重要な問題をエスカレーションします。SOCは最前線であり、何か問題が発生した場合、最初にそれを把握するのはSOCです。
SOCにはさまざまな形態があります。専用SOCは組織が所有し、人員を配置します。マネージドSOCは監視をサードパーティにアウトソーシングします。ハイブリッドモデルは両方を組み合わせたものです。仮想SOCは物理的な部屋の代わりにリモートアナリストを使用します。構造よりも能力が重要です。優れたSOCは、明確なエスカレーションパス、文書化されたプレイブック、パフォーマンスを追跡するメトリクスを備えています。平均検出時間と平均応答時間が重要な数値です。脅威を数分で検出できるSOCはうまく機能しています。数日かかるSOCは失敗しています。人員配置が最も難しい部分です。アナリストの燃え尽き症候群はよくあることです。アラート疲労は人材の離職につながります。最高のSOCは、反復作業を減らすために自動化に投資し、スキルを磨くためにトレーニングを行います。テクノロジーは役立ちますが、違いを生むのは人です。
SOC機能
- 監視 — セキュリティイベントを24時間体制で監視する
- トリアージ — アラートを評価し、優先順位を付ける
- 調査 ― 不審な活動を徹底的に調べる
- 対応 ― 事案の封じ込めと是正
- 報告 ― 何が起こったか、何を行ったかを記録する
SOCは部屋ではなくチームです。モニターやダッシュボードよりも、それらを監視する人の方が重要です。
Comments
No comments yet. Be the first to share a thought.
Leave a comment