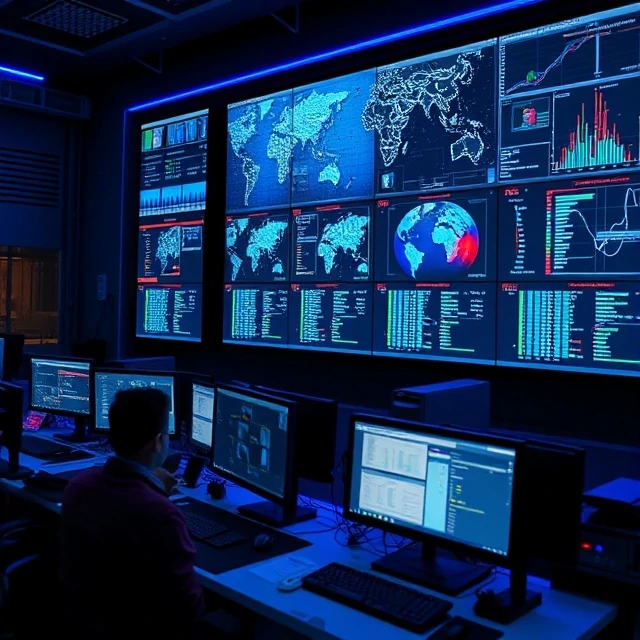
Et sikkerhedsoperationscenter er det team og den facilitet, der overvåger og reagerer på sikkerhedshændelser. Det kører 24 timer i døgnet i modne organisationer. Analytikere overvåger dashboards, prioriterer advarsler, undersøger uregelmæssigheder og eskalerer det, der er vigtigt. SOC'en er frontlinjen. Når noget sker, ser SOC'en det først.
SOC'er findes i forskellige former. En dedikeret SOC ejes og bemandes af organisationen. En administreret SOC outsourcer overvågning til en tredjepart. En hybridmodel kombinerer begge dele. Virtuelle SOC'er bruger eksterne analytikere i stedet for et fysisk rum. Strukturen betyder mindre end kapaciteten. En god SOC har klare eskaleringsstier, dokumenterede playbooks og metrikker, der sporer ydeevne. Gennemsnitlig tid til at opdage og gennemsnitlig tid til at reagere er nøgletallene. En SOC, der registrerer trusler på få minutter, klarer sig godt. En, der tager dage, taber. Bemanding er den sværeste del. Analytikerudbrændthed er almindelig. Alarmtræthed driver folk ud. De bedste SOC'er investerer i automatisering for at reducere gentaget arbejde og træning for at holde færdighederne skarpe. Teknologi hjælper, men mennesker gør forskellen.
SOC-funktioner
- Overvågning — hold øje med sikkerhedshændelser døgnet rundt
- Triage — vurder og prioriter alarmer
- Efterforskning — udforsk mistænkelig aktivitet
- Reaktion — inddæmme og afhjælpe hændelser
- Rapportering — dokumentér, hvad der skete, og hvad der blev gjort
En SOC er et team, ikke et rum. Skærmene og dashboardsene betyder mindre end de mennesker, der ser dem.
Comments
No comments yet. Be the first to share a thought.
Leave a comment