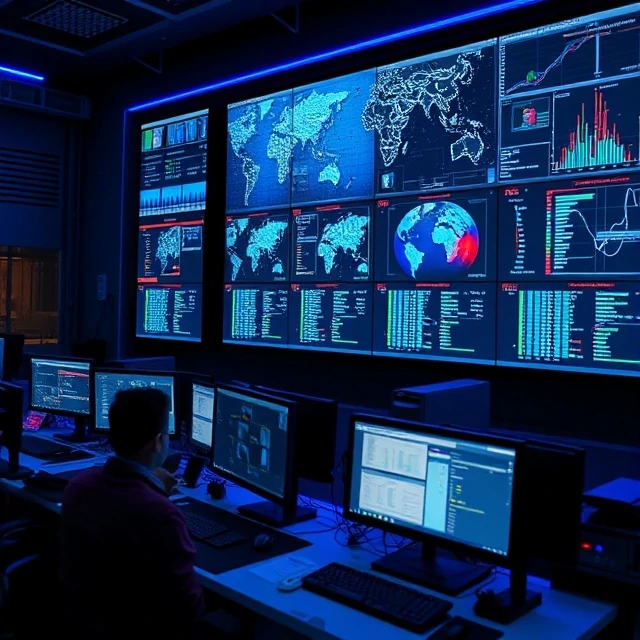
Ein Security Operations Center (SOC) ist das Team und die Einrichtung, die Sicherheitsvorfälle überwacht und darauf reagiert. In ausgereiften Unternehmen ist es rund um die Uhr besetzt. Analysten beobachten Dashboards, priorisieren Warnmeldungen, untersuchen Anomalien und eskalieren wichtige Fälle. Das SOC ist die erste Verteidigungslinie. Wenn etwas passiert, bemerkt es das SOC als erstes.
Security Operations Center (SOCs) gibt es in verschiedenen Formen. Ein dediziertes SOC wird vom Unternehmen betrieben und mit eigenem Personal geführt. Ein Managed SOC lagert die Überwachung an einen externen Dienstleister aus. Ein Hybridmodell kombiniert beide Ansätze. Virtuelle SOCs nutzen Remote-Analysten anstelle eines physischen Raums. Die Struktur ist weniger wichtig als die Leistungsfähigkeit. Ein gutes SOC verfügt über klare Eskalationswege, dokumentierte Handlungsanweisungen und Kennzahlen zur Leistungsmessung. Die mittlere Erkennungszeit (MTDD) und die mittlere Reaktionszeit (MTTR) sind die entscheidenden Kennzahlen. Ein SOC, das Bedrohungen innerhalb von Minuten erkennt, ist erfolgreich. Eines, das Tage benötigt, ist nicht erfolgreich. Die Personalbeschaffung ist die größte Herausforderung. Analysten-Burnout ist weit verbreitet. Alarmmüdigkeit führt zur Kündigung. Die besten SOCs investieren in Automatisierung, um repetitive Aufgaben zu reduzieren, und in Schulungen, um die Kompetenzen auf dem neuesten Stand zu halten. Technologie ist hilfreich, aber die Mitarbeiter machen den Unterschied.
SOC-Funktionen
- Überwachung – Achten Sie rund um die Uhr auf Sicherheitsereignisse.
- Triage – Warnmeldungen bewerten und priorisieren
- Ermittlungen – verdächtigen Aktivitäten nachgehen
- Reaktion – Vorfälle eindämmen und beheben
- Berichterstattung – dokumentieren Sie, was passiert ist und was getan wurde.
Ein SOC ist ein Team, kein Raum. Die Monitore und Dashboards sind weniger wichtig als die Menschen, die sie überwachen.
Comments
No comments yet. Be the first to share a thought.
Leave a comment