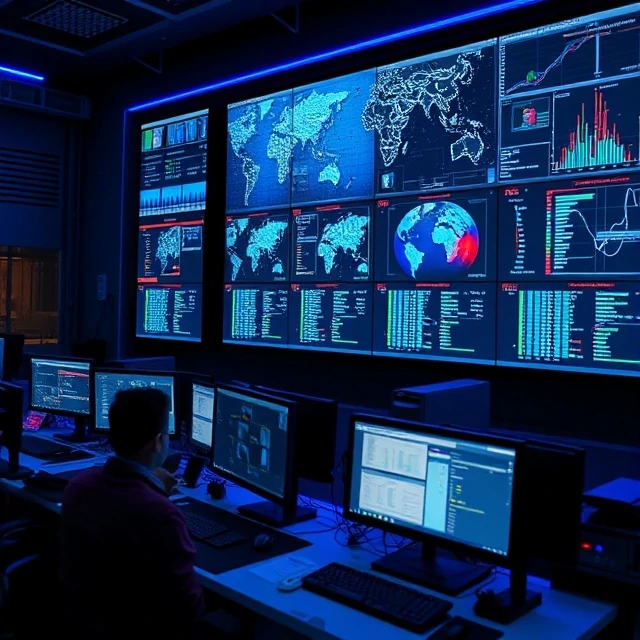
Центр оперативного управления безопасностью (SOC) — это команда и подразделение, которое отслеживает инциденты безопасности и реагирует на них. В зрелых организациях он работает круглосуточно. Аналитики следят за панелями мониторинга, сортируют оповещения, расследуют аномалии и передают важные сообщения вышестоящим инстанциям. SOC — это передовая линия. Когда что-то происходит, SOC замечает это первым.
Центры оперативного реагирования (SOC) бывают разных типов. Выделенный SOC принадлежит организации и укомплектован ее персоналом. Управляемый SOC передает мониторинг сторонней компании. Гибридная модель сочетает в себе оба подхода. Виртуальные SOC используют удаленных аналитиков вместо физического помещения. Структура менее важна, чем возможности. Хороший SOC имеет четкие пути эскалации, документированные руководства и метрики, отслеживающие производительность. Ключевыми показателями являются среднее время обнаружения и среднее время реагирования. SOC, который обнаруживает угрозы за минуты, работает хорошо. Тот, которому требуются дни, проигрывает. Подбор персонала — самая сложная часть. Выгорание аналитиков — распространенное явление. Усталость от оповещений заставляет людей уходить. Лучшие SOC инвестируют в автоматизацию для сокращения рутинной работы и в обучение для поддержания квалификации. Технологии помогают, но решающее значение имеют люди.
Функции SOC
- Мониторинг — круглосуточное отслеживание событий в сфере безопасности.
- Сортировка — оценка и определение приоритетов оповещений.
- Расследование — изучение подозрительной деятельности
- Реагирование — локализация и устранение последствий инцидентов.
- Составление отчета — документирование произошедшего и предпринятых действий.
Центр оперативного управления безопасностью (SOC) — это команда, а не комната. Мониторы и панели мониторинга менее важны, чем люди, которые за ними наблюдают.
Comments
No comments yet. Be the first to share a thought.
Leave a comment