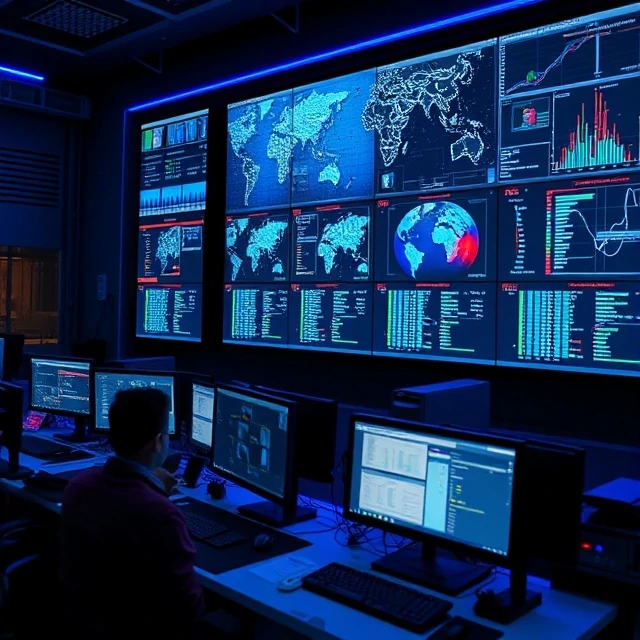
보안 운영 센터(SOC)는 보안 사고를 모니터링하고 대응하는 팀과 시설입니다. 성숙한 조직에서는 24시간 내내 운영됩니다. 분석가들은 대시보드를 모니터링하고, 경고를 분류하고, 이상 징후를 조사하고, 중요한 사안을 상위 부서에 보고합니다. SOC는 최전선에 있습니다. 무슨 일이 발생하면 SOC가 가장 먼저 이를 인지합니다.
SOC는 다양한 형태로 존재합니다. 전용 SOC는 조직이 소유하고 인력을 배치합니다. 관리형 SOC는 모니터링을 제3자에게 아웃소싱합니다. 하이브리드 모델은 이 둘을 결합한 형태입니다. 가상 SOC는 물리적인 공간 대신 원격으로 분석가를 활용합니다. 구조 자체보다 역량이 더 중요합니다. 우수한 SOC는 명확한 에스컬레이션 경로, 문서화된 플레이북, 그리고 성과를 추적하는 지표를 갖추고 있어야 합니다. 평균 탐지 시간(MTTD)과 평균 대응 시간(MTTR)은 핵심 지표입니다. 위협을 몇 분 안에 탐지하는 SOC는 성공적인 SOC이고, 며칠이 걸리는 SOC는 실패하고 있는 것입니다. 인력 확보는 가장 어려운 부분입니다. 분석가의 소진은 흔한 일이며, 경고 피로로 인해 인력이 이탈하는 경우가 많습니다. 최고의 SOC는 반복적인 작업을 줄이기 위해 자동화에 투자하고, 기술 역량을 유지하기 위한 교육에 투자합니다. 기술도 도움이 되지만, 결국 차이를 만드는 것은 사람입니다.
SOC 기능
- 모니터링 — 24시간 내내 보안 이벤트를 감시합니다.
- 분류 — 경고를 평가하고 우선순위를 정합니다.
- 수사 — 의심스러운 활동을 파헤치다
- 대응 — 사건 발생 시 이를 억제하고 복구합니다.
- 보고 — 발생한 일과 취해진 조치를 기록합니다.
SOC는 방이 아니라 팀입니다. 모니터와 대시보드보다 그것을 지켜보는 사람이 훨씬 더 중요합니다.
Comments
No comments yet. Be the first to share a thought.
Leave a comment