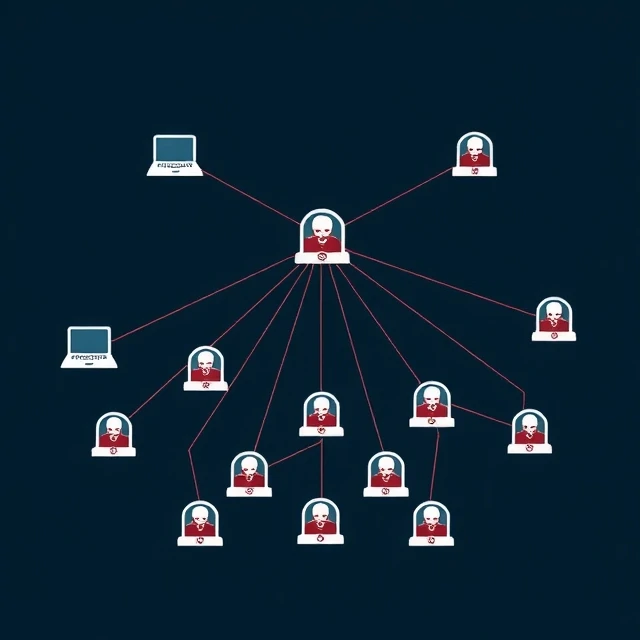
Um worm espalha-se sozinho. Não precisa de um ficheiro hospedeiro nem que um utilizador clique em nada. Encontra sistemas vulneráveis, explora-os e replica-se. Depois, repete o processo. Os worms podem espalhar-se pela internet em minutos. O worm Morris, em 1988, infetou milhares de máquinas e derrubou uma parte significativa da internet nos seus primórdios. Foi um acidente, mas os estragos foram reais. O Code Red, em 2001, desfigurou sites e lançou ataques de negação de serviço. O Conficker, em 2008, infetou milhões de máquinas Windows e construiu uma enorme botnet.
Os worms exploram serviços de rede, palavras-passe fracas e vulnerabilidades não corrigidas. Procuram alvos, muitas vezes aleatoriamente, e movem-se rapidamente. Alguns carregam payloads. Outros simplesmente espalham-se. A distinção é menos importante do que a velocidade. Um worm pode comprometer uma rede inteira antes que os administradores saibam da sua existência. A defesa exige a aplicação de patches, segmentação e monitorização da rede. Um worm que não consegue alcançar um serviço vulnerável não consegue espalhar-se. Um segmento de rede que bloqueia o tráfego desnecessário torna-o mais lento. A deteção concentra-se em varreduras anómalas e tentativas rápidas de ligação. Quando os alertas são disparados, o worm pode já ter-se espalhado. A prevenção é a única estratégia fiável. Uma vez que um worm de rápida propagação está à solta, contê-lo é uma corrida contra o tempo.
Características do verme
- Autorreplicação automática — sem necessidade de host ou utilizador.
- Baseado na rede — propaga-se através de vulnerabilidades e serviços abertos.
- Rápido — pode infetar milhares de sistemas em poucos minutos
- A carga útil é opcional — algumas apenas espalham o código, outras distribuem malware.
Um verme é um vírus sem trela. Vai para onde quer e não precisa de ajuda.
Comments
No comments yet. Be the first to share a thought.
Leave a comment