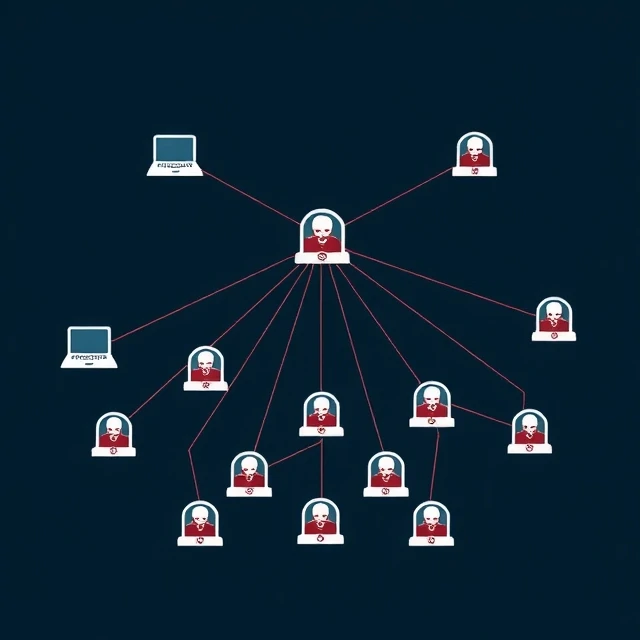
ワームは自力で拡散します。ホストファイルやユーザーが何かをクリックする必要はありません。脆弱なシステムを見つけ、それを悪用し、自己複製します。そして、それを繰り返します。ワームは数分でインターネット全体に拡散する可能性があります。1988年のモリスワームは数千台のマシンに感染し、初期のインターネットの大部分をダウンさせました。これは事故でしたが、被害は甚大でした。2001年のコードレッドはウェブサイトを改ざんし、サービス拒否攻撃を仕掛けました。2008年のコンフィッカーは数百万台のWindowsマシンに感染し、大規模なボットネットを構築しました。
ワームは、ネットワークサービス、脆弱なパスワード、パッチ未適用の脆弱性を悪用します。ワームは標的を無作為にスキャンし、高速で拡散します。ペイロードを運ぶものもあれば、単に拡散するだけのものもあります。重要なのは速度です。ワームは、管理者がその存在に気づく前に、ネットワーク全体を侵害する可能性があります。防御には、パッチ適用、セグメンテーション、ネットワーク監視が必要です。脆弱なサービスに到達できないワームは拡散できません。不要なトラフィックをブロックするネットワークセグメントは、ワームの速度を低下させます。検出は、異常なスキャンと高速な接続試行に焦点を当てます。アラートが発せられる頃には、ワームはすでに拡散している可能性があります。予防こそが唯一確実な戦略です。急速に拡散するワームが一度蔓延してしまうと、封じ込めは時間との戦いになります。
線虫の特徴
- 自己複製型 - ホストやユーザーは不要
- ネットワークベース — 脆弱性やオープンサービスを通じて拡散する
- 高速 — 数分で数千のシステムに感染する可能性がある
- ペイロードはオプションです。拡散のみを行うものもあれば、マルウェアを配信するものもあります。
ワームは、鎖につながれていないウイルスのようなものだ。行きたいところへ行き、誰の助けも必要としない。
Comments
No comments yet. Be the first to share a thought.
Leave a comment