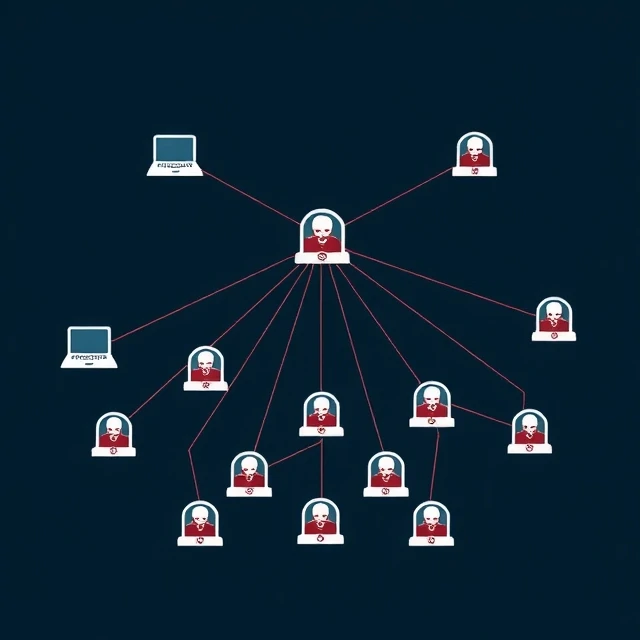
वर्म अपने आप फैलता है। इसे किसी होस्ट फ़ाइल या उपयोगकर्ता द्वारा किसी चीज़ पर क्लिक करने की आवश्यकता नहीं होती। यह कमज़ोर सिस्टमों को ढूंढता है, उनका फायदा उठाता है और अपनी कॉपी बना लेता है। फिर यह प्रक्रिया दोहराता है। वर्म मिनटों में इंटरनेट पर फैल सकते हैं। 1988 में मॉरिस वर्म ने हज़ारों मशीनों को संक्रमित किया और शुरुआती इंटरनेट के एक बड़े हिस्से को ठप कर दिया। यह एक दुर्घटना थी, लेकिन नुकसान वास्तविक था। 2001 में कोड रेड ने वेबसाइटों को विकृत किया और सेवा से इनकार (डेनियल-ऑफ-सर्विस) हमले किए। 2008 में कॉन्फिकर ने लाखों विंडोज मशीनों को संक्रमित किया और एक विशाल बॉटनेट बनाया।
वर्म्स नेटवर्क सेवाओं, कमज़ोर पासवर्ड और अनपैच्ड कमजोरियों का फायदा उठाते हैं। वे अक्सर बेतरतीब ढंग से लक्ष्यों की तलाश करते हैं और तेज़ी से फैलते हैं। कुछ वर्म्स पेलोड ले जाते हैं, जबकि अन्य केवल फैलते हैं। गति के मुकाबले यह अंतर उतना महत्वपूर्ण नहीं है। प्रशासकों को पता चलने से पहले ही एक वर्म पूरे नेटवर्क को खतरे में डाल सकता है। बचाव के लिए पैचिंग, सेगमेंटेशन और नेटवर्क मॉनिटरिंग आवश्यक हैं। जो वर्म किसी असुरक्षित सेवा तक नहीं पहुंच पाता, वह फैल नहीं सकता। अनावश्यक ट्रैफिक को ब्लॉक करने वाला नेटवर्क सेगमेंट इसकी गति को धीमा कर देता है। पहचान असामान्य स्कैनिंग और तेजी से कनेक्शन प्रयासों पर केंद्रित होती है। जब तक अलर्ट जारी होते हैं, तब तक वर्म फैल चुका होता है। रोकथाम ही एकमात्र विश्वसनीय रणनीति है। एक बार तेजी से फैलने वाला वर्म फैल जाए, तो उसे नियंत्रित करना समय के साथ एक दौड़ बन जाता है।
कृमि की विशेषताएं
- स्व-प्रतिकृति - किसी होस्ट या उपयोगकर्ता की आवश्यकता नहीं है
- नेटवर्क आधारित — कमजोरियों और खुली सेवाओं के माध्यम से फैलता है
- तेज़ - मिनटों में हज़ारों सिस्टम को संक्रमित कर सकता है
- पेलोड वैकल्पिक है — कुछ केवल स्प्रेड करते हैं, जबकि अन्य मैलवेयर डिलीवर करते हैं।
वर्म एक अनियंत्रित वायरस है। यह जहां चाहे वहां जाता है और इसे किसी सहायता की आवश्यकता नहीं होती है।
Comments
No comments yet. Be the first to share a thought.
Leave a comment