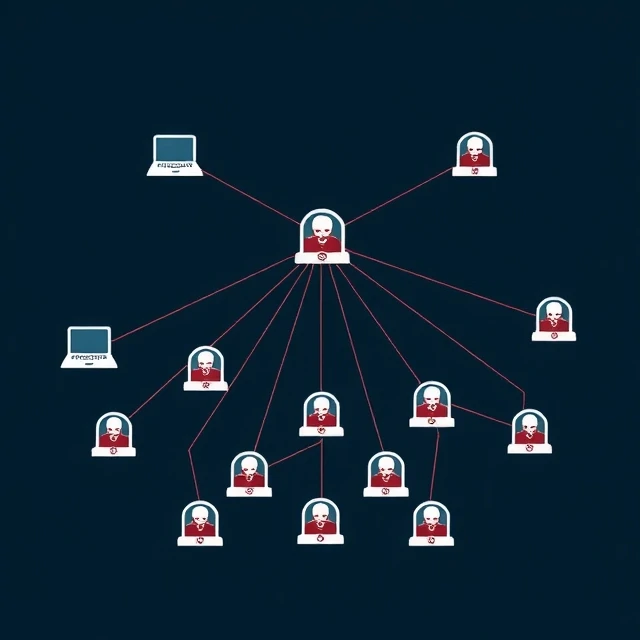
Worm menyebar dengan sendirinya. Ia tidak membutuhkan file host atau pengguna untuk mengklik apa pun. Ia menemukan sistem yang rentan, mengeksploitasinya, dan menggandakan dirinya sendiri. Kemudian ia mengulanginya. Worm dapat menyebar di internet dalam hitungan menit. Worm Morris pada tahun 1988 menginfeksi ribuan mesin dan melumpuhkan sebagian besar internet pada masa awal. Itu adalah kecelakaan, tetapi kerusakannya nyata. Code Red pada tahun 2001 merusak situs web dan melancarkan serangan penolakan layanan (denial-of-service). Conficker pada tahun 2008 menginfeksi jutaan mesin Windows dan membangun botnet besar-besaran.
Worm memanfaatkan layanan jaringan, kata sandi yang lemah, dan kerentanan yang belum ditambal. Mereka memindai target, seringkali secara acak, dan bergerak cepat. Beberapa membawa muatan berbahaya. Yang lain hanya menyebar. Perbedaan ini kurang penting daripada kecepatannya. Sebuah worm dapat membahayakan seluruh jaringan sebelum administrator mengetahui keberadaannya. Pertahanan membutuhkan penambalan, segmentasi, dan pemantauan jaringan. Worm yang tidak dapat mencapai layanan yang rentan tidak dapat menyebar. Segmen jaringan yang memblokir lalu lintas yang tidak perlu akan memperlambatnya. Deteksi berfokus pada pemindaian anomali dan upaya koneksi yang cepat. Pada saat peringatan muncul, worm mungkin sudah menyebar. Pencegahan adalah satu-satunya strategi yang dapat diandalkan. Begitu worm yang menyebar cepat lepas, penahanannya adalah perlombaan melawan waktu.
Karakteristik cacing
- Mereplikasi diri sendiri — tidak memerlukan host atau pengguna.
- Berbasis jaringan — menyebar melalui kerentanan dan layanan terbuka
- Cepat — dapat menginfeksi ribuan sistem dalam hitungan menit.
- Muatan opsional — beberapa hanya menyebarkan, yang lain mengirimkan malware
Cacing adalah virus yang tidak terkendali. Ia pergi ke mana pun ia mau dan tidak membutuhkan bantuan.
Comments
No comments yet. Be the first to share a thought.
Leave a comment