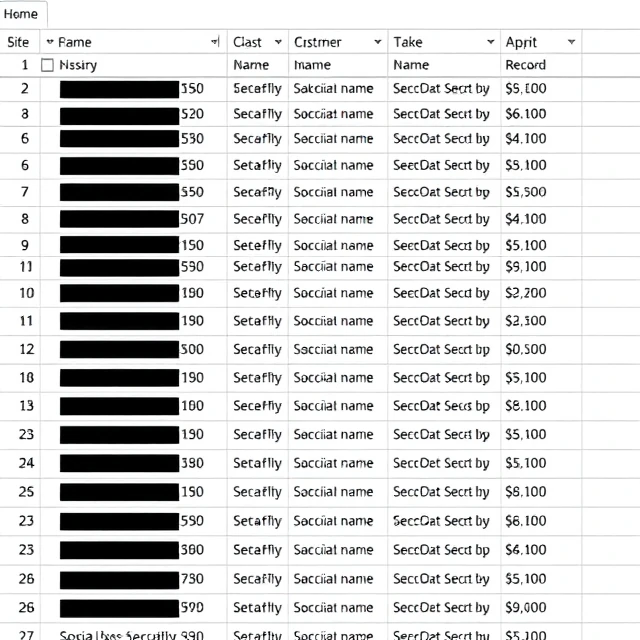
Le masquage des données remplace les données sensibles par des valeurs fictives. Les données réelles restent dans le système de production. La version masquée est utilisée dans les environnements de test, de formation ou chez les fournisseurs tiers. Le véritable numéro de sécurité sociale d'un client devient un numéro factice qui satisfait aux mêmes règles de validation. Le format est conservé, mais la valeur est fictive. Les développeurs peuvent ainsi effectuer des tests avec des données réalistes sans exposer les informations personnelles de quiconque.
Le masquage se présente sous deux formes. Le masquage statique crée une copie de la base de données avec des valeurs substituées. Le masquage dynamique préserve les données de production et les masque à la volée lorsqu'un utilisateur non autorisé les consulte. Le masquage statique est plus simple et plus sûr pour les environnements de test. Le masquage dynamique est utile pour les systèmes de production où certains utilisateurs ont besoin des données réelles et d'autres non. Les techniques varient. La substitution remplace les valeurs par des valeurs factices réalistes. Le brassage réorganise les valeurs au sein d'une colonne. La mise à zéro supprime complètement la valeur. Le chiffrement transforme les données de manière réversible à l'aide d'une clé. La tokenisation remplace la valeur par un jeton qui permet de retrouver l'original dans un coffre-fort numérique sécurisé. Chaque technique présente des compromis entre réalisme, réversibilité et sécurité. L'objectif est de préserver l'utilité des données pour leur finalité tout en éliminant le risque de divulgation. Les données masquées doivent paraître suffisamment réalistes pour les tests, sans pour autant être réelles.
Techniques de masquage
- Substitution — remplacer par des valeurs fictives réalistes
- Mélanger — réorganiser les valeurs au sein d'une colonne
- Annulation — suppression complète de la valeur
- Tokenisation — remplacer par un jeton associé à l'original
- Chiffrement — transformation réversible à l'aide d'une clé
Le masquage des données permet aux organisations d'utiliser des données réalistes sans encourir de risques. Les données fictives remplissent leur fonction, tandis que les données réelles restent protégées.
Comments (3)
Leave a comment