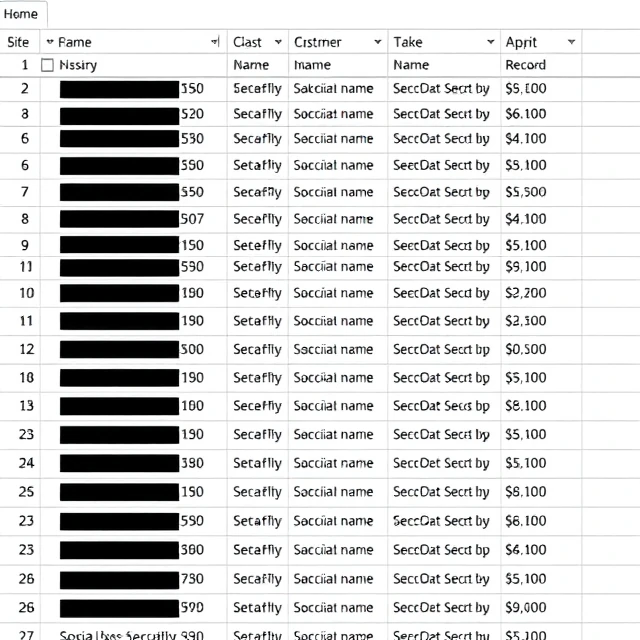
A mascaramento de dados substitui os dados sensíveis por valores fictícios. Os dados reais permanecem no sistema de produção. A versão mascarada destina-se a ambientes de teste, formação ou fornecedores externos. O número de contribuinte de um cliente passa a ser um número falso que passa pelas mesmas regras de validação. O formato é preservado. O valor não é real. Os programadores podem realizar testes com dados realistas sem expor as informações pessoais de ninguém.
A mascaramento pode ser feita de duas formas. O mascaramento estático cria uma cópia da base de dados com valores substituídos. O mascaramento dinâmico mantém os dados de produção intactos e mascara-os dinamicamente quando utilizadores não autorizados os consultam. O mascaramento estático é mais simples e seguro para ambientes de teste. O mascaramento dinâmico é útil para sistemas de produção, onde alguns utilizadores necessitam de dados reais e outros não. As técnicas variam. A substituição substitui os valores por falsos realistas. O embaralhamento reorganiza os valores dentro de uma coluna. A eliminação de valores nulos remove o valor por completo. A encriptação transforma os dados de forma reversível com uma chave. A tokenização substitui o valor por um token que mapeia de volta para o original num cofre seguro. Cada uma apresenta vantagens e desvantagens em termos de realismo, reversibilidade e segurança. O objetivo é preservar a utilidade dos dados para o seu propósito, eliminando o risco de exposição. Os dados mascarados devem parecer suficientemente reais para serem testados, mas não devem ser reais.
Técnicas de mascaramento
- Substituição — substituir por valores falsos realistas
- Embaralhamento — reorganizar os valores dentro de uma coluna
- Anular — remover o valor completamente.
- Tokenização — substituir por um token mapeado para o original.
- Encriptação — transformação reversível com uma chave
A mascaramento de dados permite que as organizações utilizem dados realistas sem correr riscos. Os dados falsos cumprem a sua função, enquanto os dados reais permanecem protegidos.
Comments (3)
Leave a comment