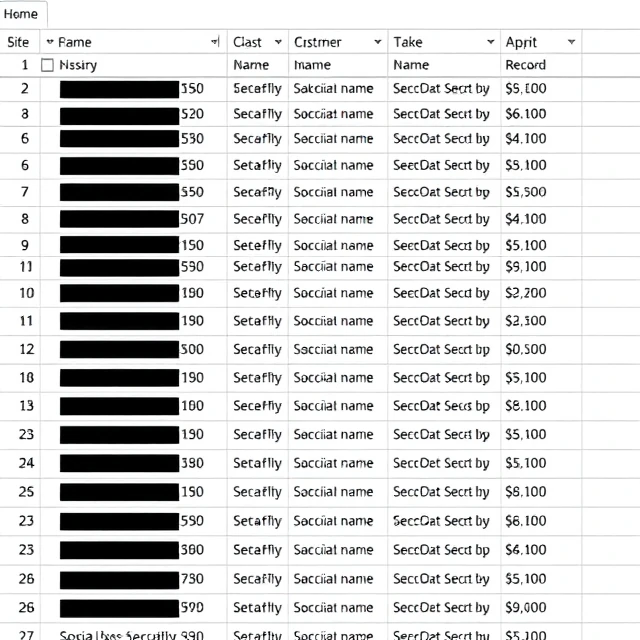
El enmascaramiento de datos reemplaza la información confidencial con valores ficticios. Los datos reales permanecen en el sistema de producción. La versión enmascarada se utiliza en entornos de prueba, capacitación o con proveedores externos. El número de la Seguridad Social real de un cliente se convierte en uno falso que cumple con las mismas reglas de validación. Se conserva el formato, pero el valor no es real. De esta manera, los desarrolladores pueden realizar pruebas con datos realistas sin exponer la información personal de nadie.
El enmascaramiento se presenta en dos formas. El enmascaramiento estático crea una copia de la base de datos con valores sustituidos. El enmascaramiento dinámico mantiene los datos de producción intactos y los enmascara sobre la marcha cuando usuarios no autorizados los consultan. El enmascaramiento estático es más sencillo y seguro para entornos de prueba. El enmascaramiento dinámico es útil para sistemas de producción donde algunos usuarios necesitan datos reales y otros no. Las técnicas varían. La sustitución reemplaza los valores con falsificaciones realistas. La reorganización modifica los valores dentro de una columna. La anulación elimina el valor por completo. El cifrado transforma los datos de forma reversible con una clave. La tokenización reemplaza el valor con un token que se corresponde con el original en una bóveda segura. Cada una presenta ventajas y desventajas en cuanto a realismo, reversibilidad y seguridad. El objetivo es preservar la utilidad de los datos para su propósito, eliminando al mismo tiempo el riesgo de exposición. Los datos enmascarados deben parecer lo suficientemente reales para realizar pruebas, pero no ser reales.
Técnicas de enmascaramiento
- Sustitución: reemplazar con valores falsos realistas.
- Barajar: reorganizar los valores dentro de una columna.
- Anulación: eliminar el valor por completo.
- Tokenización: reemplace con un token asignado al original.
- Cifrado: transformación reversible mediante una clave.
El enmascaramiento de datos permite a las organizaciones utilizar datos realistas sin correr riesgos. Los datos falsos cumplen su función. Los datos reales permanecen protegidos.
Comments (3)
Leave a comment