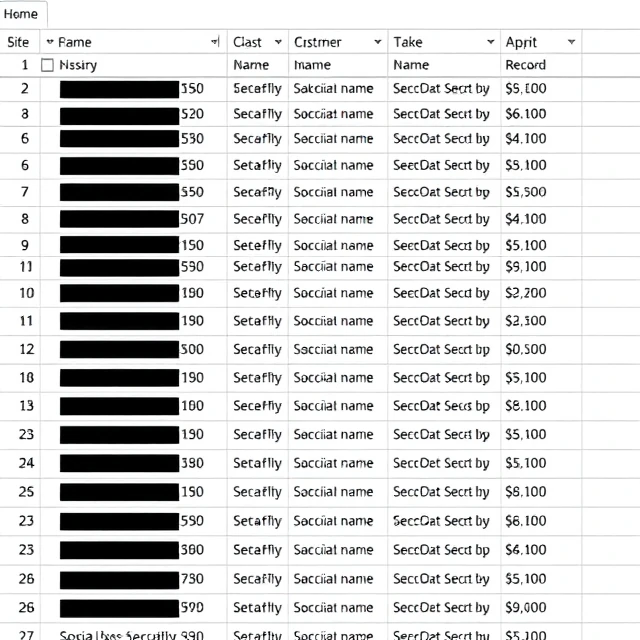
Veri maskeleme, hassas verileri kurgusal değerlerle değiştirir. Gerçek veriler üretim sisteminde kalır. Maskelenmiş sürüm test ortamlarına, eğitime veya üçüncü taraf tedarikçilere gönderilir. Bir müşterinin gerçek Sosyal Güvenlik numarası, aynı doğrulama kurallarını geçen sahte bir numaraya dönüşür. Biçim korunur. Değer gerçek değildir. Geliştiriciler, kimsenin kişisel bilgilerini ifşa etmeden gerçekçi verilerle test yapabilirler.
Veri maskeleme iki şekilde yapılır. Statik maskeleme, veritabanının yerine başka değerler konulmuş bir kopyasını oluşturur. Dinamik maskeleme ise üretim verilerini olduğu gibi bırakır ve yetkisiz kullanıcılar sorguladığında anında maskeler. Statik maskeleme, test ortamları için daha basit ve güvenlidir. Dinamik maskeleme, bazı kullanıcıların gerçek verilere ihtiyaç duyduğu, diğerlerinin ise duymadığı üretim sistemleri için kullanışlıdır. Teknikler çeşitlilik gösterir. Yerine koyma, değerleri gerçekçi sahte değerlerle değiştirir. Karıştırma, bir sütun içindeki değerleri yeniden düzenler. Sıfırlama, değeri tamamen kaldırır. Şifreleme, verileri bir anahtarla geri dönüşümlü olarak dönüştürür. Tokenizasyon, değeri güvenli bir kasada orijinaline geri eşlenen bir token ile değiştirir. Her birinin gerçekçilik, geri dönüşümlülük ve güvenlik arasında denge kurma imkanları vardır. Amaç, verinin amacına uygunluğunu korurken, ifşa riskini ortadan kaldırmaktır. Maskelenmiş veriler, test etmek için yeterince gerçekçi görünmeli, ancak gerçek olmamalıdır.
Maskeleme teknikleri
- Yerine koyma — gerçekçi sahte değerlerle değiştirme
- Sütun içindeki değerleri yeniden düzenleme
- Değeri tamamen kaldırma
- Tokenizasyon — orijinaline eşlenmiş bir token ile değiştirme
- Şifreleme — bir anahtarla tersine çevrilebilir dönüşüm
Veri maskeleme, kuruluşların risk almadan gerçekçi veriler kullanmasına olanak tanır. Sahte veriler işi yapar, gerçek veriler ise korunmuş kalır.
Comments (3)
Leave a comment