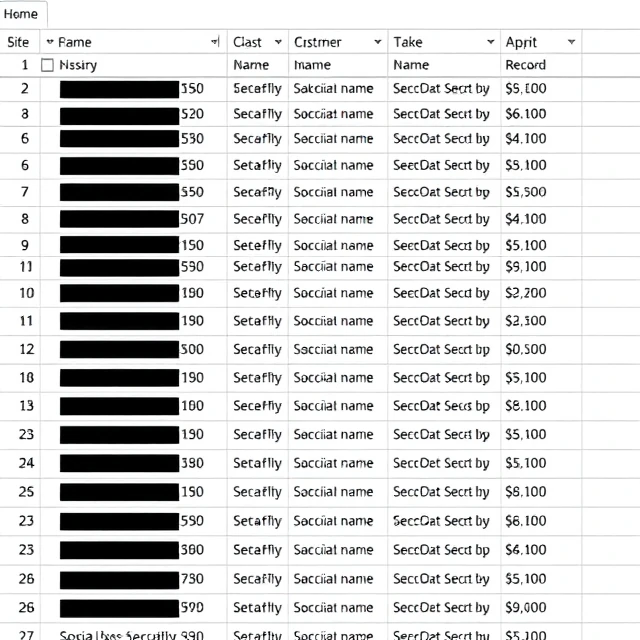
डेटा मास्किंग संवेदनशील डेटा को काल्पनिक मानों से बदल देती है। वास्तविक डेटा प्रोडक्शन सिस्टम में रहता है। मास्क्ड संस्करण परीक्षण वातावरण, प्रशिक्षण या तृतीय-पक्ष विक्रेताओं को भेजा जाता है। ग्राहक का वास्तविक सामाजिक सुरक्षा नंबर एक नकली नंबर बन जाता है जो समान सत्यापन नियमों को पूरा करता है। प्रारूप संरक्षित रहता है। मान वास्तविक नहीं होता। डेवलपर किसी की भी व्यक्तिगत जानकारी को उजागर किए बिना वास्तविक डेटा के साथ परीक्षण कर सकते हैं।
मास्किंग दो प्रकार की होती है। स्टैटिक मास्किंग डेटाबेस की एक कॉपी बनाती है जिसमें मान बदले हुए होते हैं। डायनेमिक मास्किंग उत्पादन डेटा को अपरिवर्तित रखती है और अनधिकृत उपयोगकर्ताओं द्वारा क्वेरी किए जाने पर उसे तुरंत मास्क कर देती है। स्टैटिक मास्किंग परीक्षण वातावरण के लिए सरल और सुरक्षित है। डायनेमिक मास्किंग उत्पादन प्रणालियों के लिए उपयोगी है जहाँ कुछ उपयोगकर्ताओं को वास्तविक डेटा की आवश्यकता होती है और अन्य को नहीं। तकनीकें अलग-अलग होती हैं। प्रतिस्थापन में मानों को यथार्थवादी नकली मानों से बदल दिया जाता है। शफलिंग में एक कॉलम के भीतर मानों को पुनर्व्यवस्थित किया जाता है। नल आउट में मान पूरी तरह से हटा दिया जाता है। एन्क्रिप्शन डेटा को कुंजी के साथ प्रतिवर्ती रूप से रूपांतरित करता है। टोकनाइजेशन में मान को एक टोकन से बदल दिया जाता है जो एक सुरक्षित वॉल्ट में मूल डेटा से मैप करता है। प्रत्येक तकनीक में यथार्थता, प्रतिवर्तीता और सुरक्षा के बीच कुछ समझौते होते हैं। लक्ष्य डेटा की उपयोगिता को उसके उद्देश्य के लिए संरक्षित करना है, साथ ही उसके लीक होने के जोखिम को कम करना है। मास्क्ड डेटा परीक्षण के लिए पर्याप्त रूप से वास्तविक दिखना चाहिए, लेकिन वास्तविक नहीं होना चाहिए।
मास्किंग तकनीकें
- प्रतिस्थापन — वास्तविक नकली मूल्यों से बदलें
- फेरबदल करना — एक कॉलम के भीतर मानों को पुनर्व्यवस्थित करना
- शून्य करना — मान को पूरी तरह से हटा देना
- टोकनीकरण — मूल टोकन से मैप किए गए टोकन से बदलें
- एन्क्रिप्शन — कुंजी के साथ प्रतिवर्ती रूपांतरण
डेटा मास्किंग संगठनों को जोखिम उठाए बिना वास्तविक डेटा का उपयोग करने की सुविधा देता है। नकली डेटा अपना काम कर देता है। असली डेटा सुरक्षित रहता है।
Comments (3)
Leave a comment