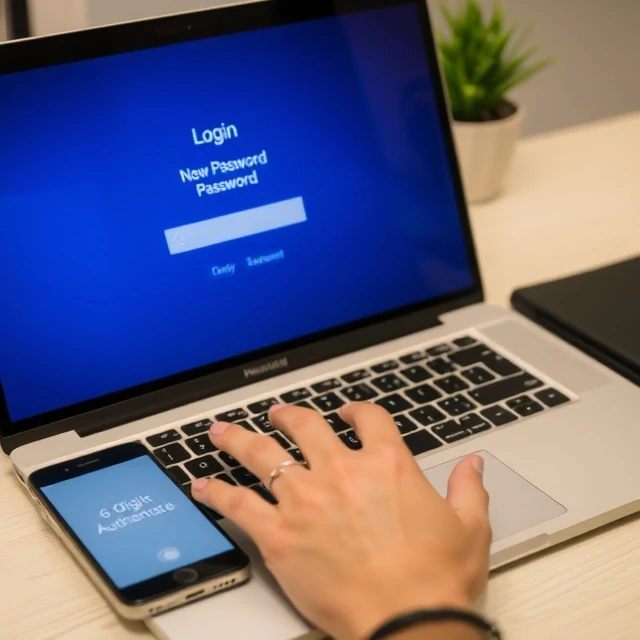
Многофакторная аутентификация требует подтверждения личности более чем одним способом, прежде чем предоставить доступ. Пароль сам по себе — это один фактор. Пароль плюс код с вашего телефона — это два фактора. Суть проста: даже если злоумышленник украдет ваш пароль, он все равно не сможет получить доступ. Многофакторная аутентификация блокирует подавляющее большинство атак, основанных на использовании учетных данных, поэтому она занимает одно из первых мест в каждом списке требований к безопасности.
Факторы многофакторной аутентификации делятся на три основные категории. То, что вы знаете: пароль, PIN-код, контрольный вопрос. То, что у вас есть: телефон, аппаратный токен, смарт-карта. То, кем вы являетесь: отпечаток пальца, лицо, голос. Надежная многофакторная аутентификация использует как минимум две разные категории. Два пароля не являются многофакторной аутентификацией. Пароль плюс контрольный вопрос — это слабая аутентификация, поскольку оба фактора являются знаниями, которые можно угадать или использовать для фишинга.
Общие методы МФА
- SMS-коды — удобны, но уязвимы для подмены SIM-карты.
- Приложения-аутентификаторы — коды, основанные на времени, более надежные, чем SMS.
- Аппаратные ключи — физические устройства, устойчивые к фишингу.
- Push-уведомления — подтверждайте или отклоняйте их на телефоне.
- Биометрия — отпечаток пальца или лицо в качестве второго фактора.
Не все методы многофакторной аутентификации одинаковы. Атаки, основанные на «усталости от нажатий», когда злоумышленник рассылает запросы на подтверждение до тех пор, пока жертва не нажмет «принять», превзошли методы, основанные на приложениях. Сопоставление цифр и аппаратные клавиши позволяют сократить этот разрыв. Выберите самый надежный метод, поддерживаемый вашей системой, и включите его везде, где он доступен.
Comments
No comments yet. Be the first to share a thought.
Leave a comment