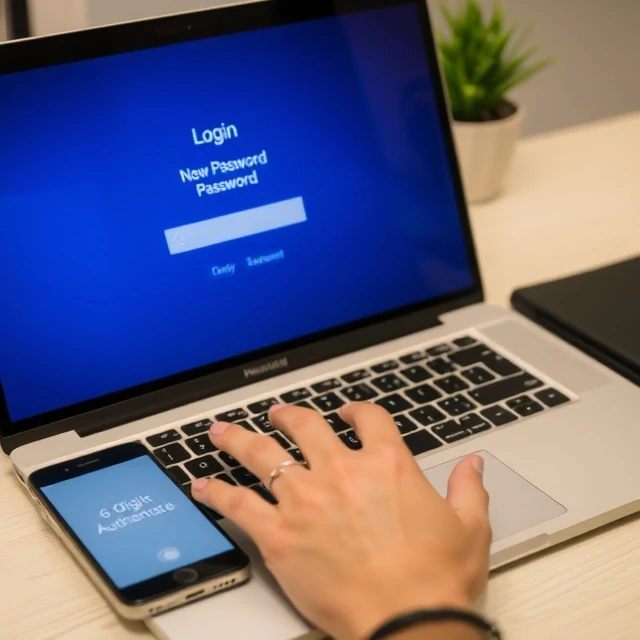
多要素認証では、アクセスを許可する前に複数の本人確認が必要です。パスワードだけでは1つの要素ですが、パスワードとスマートフォンのコードを組み合わせると2つの要素になります。つまり、攻撃者がパスワードを盗んだとしても、アクセスすることはできません。多要素認証は、認証情報に基づく攻撃の圧倒的大多数を阻止できるため、あらゆるセキュリティチェックリストの上位に位置付けられています。
要素は大きく3つのカテゴリーに分けられます。知っているもの:パスワード、PIN、秘密の質問。持っているもの:電話、ハードウェアトークン、スマートカード。本人であること:指紋、顔、声。強力なMFAは、少なくとも2つの異なるカテゴリーから要素を取ります。2つのパスワードはMFAではありません。パスワードと秘密の質問の組み合わせは、どちらも推測やフィッシングの対象となる知識要素であるため、脆弱です。
一般的なMFA手法
- SMSコードは便利だが、SIMスワッピングに脆弱である。
- 認証アプリ ― 時間ベースのコード、SMSよりも強力
- ハードウェアキー ― フィッシングに強い物理的なデバイス
- プッシュ通知 - スマートフォンで承認または拒否
- 生体認証 ― 指紋または顔を第二認証要素として使用
多要素認証(MFA)はすべて同じではありません。攻撃者が承認要求をスパムのように送りつけ、被害者が承認をタップするまで攻撃を続けるプッシュ疲労攻撃は、アプリベースの認証方式を無効化してきました。数字照合やハードウェアキーは、この弱点を克服します。システムがサポートする最も強力な認証方式を選択し、利用可能なすべての場所で有効にしてください。
Comments
No comments yet. Be the first to share a thought.
Leave a comment