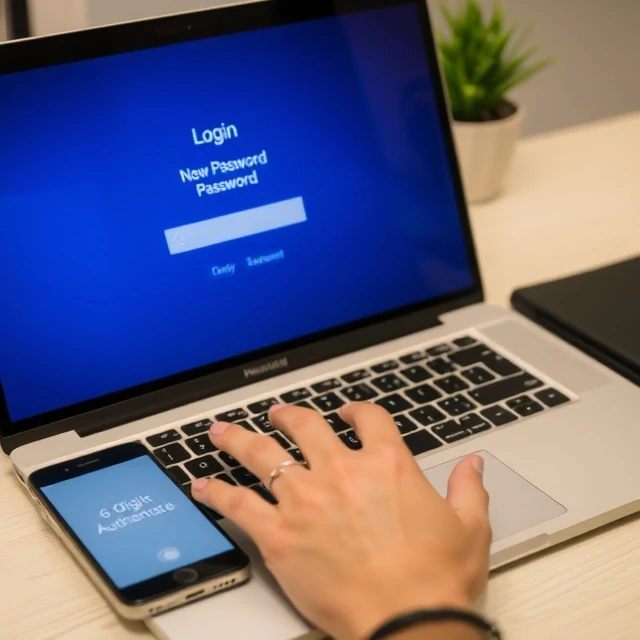
मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) एक्सेस देने से पहले पहचान के एक से अधिक प्रमाण की मांग करता है। केवल पासवर्ड एक फैक्टर है। पासवर्ड और आपके फोन का कोड, दोनों मिलकर दो फैक्टर बन जाते हैं। इसका सीधा सा मतलब है: अगर कोई हमलावर आपका पासवर्ड चुरा भी लेता है, तो भी वह अंदर नहीं घुस सकता। एमएफए क्रेडेंशियल-आधारित हमलों के भारी बहुमत को रोकता है, यही कारण है कि यह हर सुरक्षा चेकलिस्ट में सबसे ऊपर होता है।
इन कारकों को तीन मुख्य श्रेणियों में बांटा जा सकता है। पहला, कुछ ऐसा जो आप जानते हैं: पासवर्ड, पिन, सुरक्षा प्रश्न। दूसरा, कुछ ऐसा जो आपके पास है: फोन, हार्डवेयर टोकन, स्मार्ट कार्ड। तीसरा, कुछ ऐसा जो आप हैं: उंगलियों के निशान, चेहरा, आवाज। मजबूत मल्टी-फैक्टर ऑथेंटिकेशन (MFA) कम से कम दो अलग-अलग श्रेणियों से जानकारी लेता है। दो पासवर्ड MFA नहीं होते। पासवर्ड और सुरक्षा प्रश्न का संयोजन कमजोर MFA है, क्योंकि ये दोनों ही ऐसे ज्ञान कारक हैं जिनका अनुमान लगाया जा सकता है या जिन्हें फ़िशिंग के जरिए हासिल किया जा सकता है।
सामान्य एमएफए विधियाँ
- एसएमएस कोड - सुविधाजनक, लेकिन सिम स्वैपिंग के प्रति असुरक्षित।
- प्रमाणीकरण ऐप्स — समय-आधारित कोड, एसएमएस से अधिक सुरक्षित
- हार्डवेयर कुंजी - भौतिक उपकरण, फ़िशिंग के प्रति प्रतिरोधी
- पुश नोटिफिकेशन — फ़ोन पर स्वीकृति दें या अस्वीकार करें
- बायोमेट्रिक्स — दूसरे कारक के रूप में उंगलियों के निशान या चेहरा
सभी मल्टी-फैक्टर ऑथेंटिकेशन सिस्टम एक जैसे नहीं होते। पुश फटीग अटैक, जिसमें हमलावर तब तक अप्रूवल रिक्वेस्ट भेजता रहता है जब तक पीड़ित 'एक्सेप्ट' बटन नहीं दबा देता, ने ऐप-आधारित तरीकों को नाकाम कर दिया है। नंबर मैचिंग और हार्डवेयर कीज़ इस कमी को पूरा करते हैं। अपने सिस्टम द्वारा समर्थित सबसे मजबूत तरीका चुनें और जहां भी यह उपलब्ध हो, उसे चालू करें।
Comments
No comments yet. Be the first to share a thought.
Leave a comment