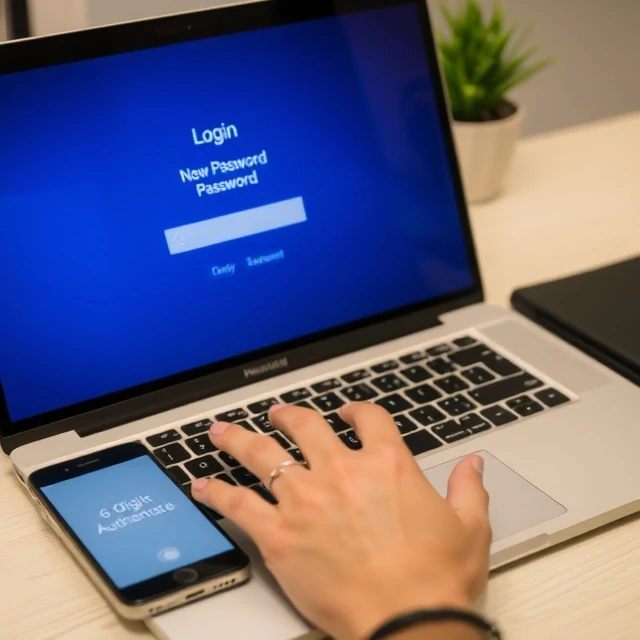
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων απαιτεί περισσότερα από ένα αποδεικτικά στοιχεία ταυτότητας πριν από την παροχή πρόσβασης. Ένας μόνο κωδικός πρόσβασης είναι ένας παράγοντας. Ένας κωδικός πρόσβασης συν ένας κωδικός από το τηλέφωνό σας είναι δύο. Το θέμα είναι απλό: αν ένας εισβολέας κλέψει τον κωδικό πρόσβασής σας, δεν μπορεί να εισέλθει. Το MFA μπλοκάρει τη συντριπτική πλειοψηφία των επιθέσεων που βασίζονται σε διαπιστευτήρια, γι' αυτό και βρίσκεται στην κορυφή κάθε λίστας ελέγχου ασφαλείας.
Οι παράγοντες χωρίζονται σε τρεις ευρείες κατηγορίες. Κάτι που γνωρίζετε: ένας κωδικός πρόσβασης, ένα PIN, μια ερώτηση ασφαλείας. Κάτι που έχετε: ένα τηλέφωνο, ένα διακριτικό υλικού, μια έξυπνη κάρτα. Κάτι που είστε: ένα δακτυλικό αποτύπωμα, ένα πρόσωπο, μια φωνή. Η ισχυρή MFA αντλεί πληροφορίες από τουλάχιστον δύο διαφορετικές κατηγορίες. Δύο κωδικοί πρόσβασης δεν είναι MFA. Ένας κωδικός πρόσβασης συν μια ερώτηση ασφαλείας είναι αδύναμος, επειδή και οι δύο είναι παράγοντες γνώσης που μπορούν να μαντευτούν ή να υποστούν ηλεκτρονικό ψάρεμα.
Κοινές μέθοδοι MFA
- Κωδικοί SMS — βολικοί, αλλά ευάλωτοι στην αλλαγή SIM
- Εφαρμογές ελέγχου ταυτότητας — κωδικοί που βασίζονται στον χρόνο, ισχυρότεροι από τα SMS
- Κλειδιά υλικού — φυσικές συσκευές, ανθεκτικές στο ηλεκτρονικό ψάρεμα (phishing)
- Ειδοποιήσεις push — έγκριση ή απόρριψη σε τηλέφωνο
- Βιομετρικά στοιχεία — δακτυλικό αποτύπωμα ή πρόσωπο ως δεύτερος παράγοντας
Δεν είναι όλες οι MFA ίδιες. Οι επιθέσεις κόπωσης push, όπου ένας εισβολέας στέλνει ανεπιθύμητα αιτήματα έγκρισης μέχρι το θύμα να πατήσει "αποδοχή", έχουν νικήσει τις μεθόδους που βασίζονται σε εφαρμογές. Η αντιστοίχιση αριθμών και τα κλειδιά υλικού καλύπτουν αυτό το κενό. Επιλέξτε την ισχυρότερη μέθοδο που υποστηρίζουν τα συστήματά σας και ενεργοποιήστε την όπου κι αν προσφέρεται.
Comments
No comments yet. Be the first to share a thought.
Leave a comment