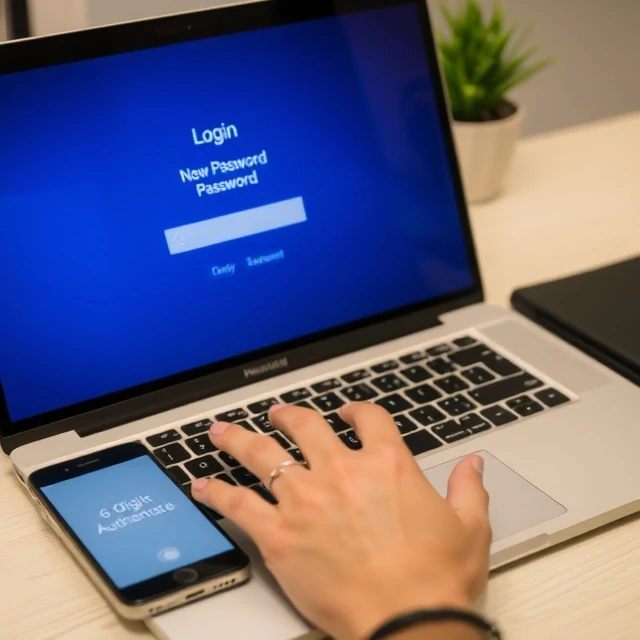
Autentificarea multi-factor necesită mai mult de o dovadă a identității înainte de a acorda accesul. O parolă singură este un factor. O parolă plus un cod de pe telefonul dvs. sunt doi. Ideea este simplă: dacă un atacator vă fură parola, tot nu poate intra. MFA blochează marea majoritate a atacurilor bazate pe acreditări, motiv pentru care se află în partea de sus a fiecărei liste de verificare a securității.
Factorii se împart în trei mari categorii. Ceva ce știi: o parolă, un cod PIN, o întrebare de securitate. Ceva ce ai: un telefon, un token hardware, un card inteligent. Ceva ce ești: o amprentă digitală, o față, o voce. Un MFA puternic se bazează pe cel puțin două categorii diferite. Două parole nu sunt MFA. O parolă plus o întrebare de securitate este slabă, deoarece ambii sunt factori de cunoaștere care pot fi ghiciți sau fraudați.
Metode comune MFA
- Coduri SMS — convenabile, dar vulnerabile la schimbarea cartelei SIM
- Aplicații de autentificare — coduri bazate pe timp, mai puternice decât SMS-urile
- Chei hardware — dispozitive fizice, rezistente la phishing
- Notificări push — aprobare sau respingere pe telefon
- Biometrie — amprenta digitală sau fața ca al doilea factor
Nu toate MFA-urile sunt la fel. Atacurile push-fatigabile, în care un atacator trimite cereri de aprobare prin spam până când victima atinge butonul de acceptare, au învins metodele bazate pe aplicații. Potrivirea numerelor și cheile hardware elimină această problemă. Alegeți cea mai puternică metodă suportată de sistemele dvs. și activați-o oriunde este disponibilă.
Comments
No comments yet. Be the first to share a thought.
Leave a comment