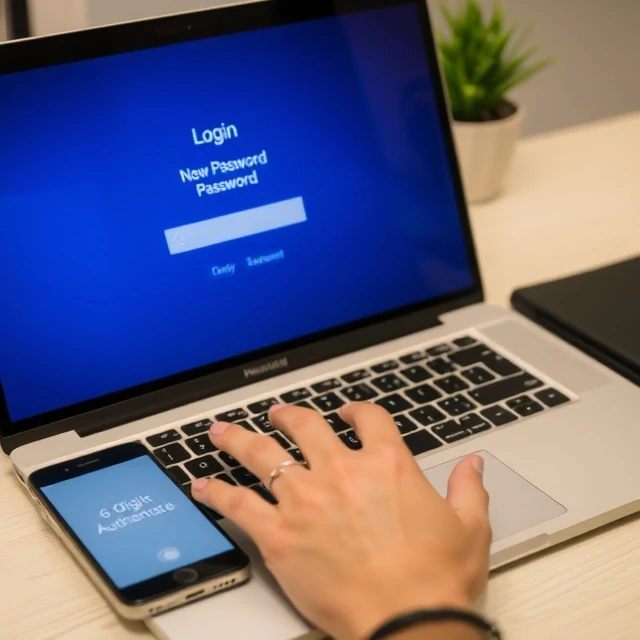
Flerfaktorautentisering krever mer enn ett identitetsbevis før tilgang gis. Et passord alene er én faktor. Et passord pluss en kode fra telefonen din er to. Poenget er enkelt: hvis en angriper stjeler passordet ditt, kan de fortsatt ikke komme seg inn. Flerfaktorautentisering blokkerer det overveldende flertallet av påloggingsbaserte angrep, og det er derfor den står øverst på alle sikkerhetssjekklister.
Faktorene kommer i tre hovedkategorier. Noe du vet: et passord, en PIN-kode, et sikkerhetsspørsmål. Noe du har: en telefon, en maskinvaretoken, et smartkort. Noe du er: et fingeravtrykk, et ansikt, en stemme. Sterk MFA (Multi-Free Action - MFA) henter fra minst to forskjellige kategorier. To passord er ikke MFA. Et passord pluss et sikkerhetsspørsmål er svakt, fordi begge er kunnskapsfaktorer som kan gjettes eller phishes.
Vanlige MFA-metoder
- SMS-koder – praktisk, men sårbar for SIM-bytte
- Autentiseringsapper – tidsbaserte koder, sterkere enn SMS
- Maskinvarenøkler – fysiske enheter, motstandsdyktige mot phishing
- Push-varsler – godkjenn eller avslå på en telefon
- Biometri – fingeravtrykk eller ansikt som en annen faktor
Ikke alle MFA-angrep er like. Push-utmattelsesangrep, der en angriper spammer godkjenningsforespørsler inntil offeret trykker på godta, har beseiret appbaserte metoder. Tallmatching og maskinvarenøkler tetter dette gapet. Velg den sterkeste metoden systemene dine støtter, og slå den på overalt hvor den tilbys.
Comments
No comments yet. Be the first to share a thought.
Leave a comment