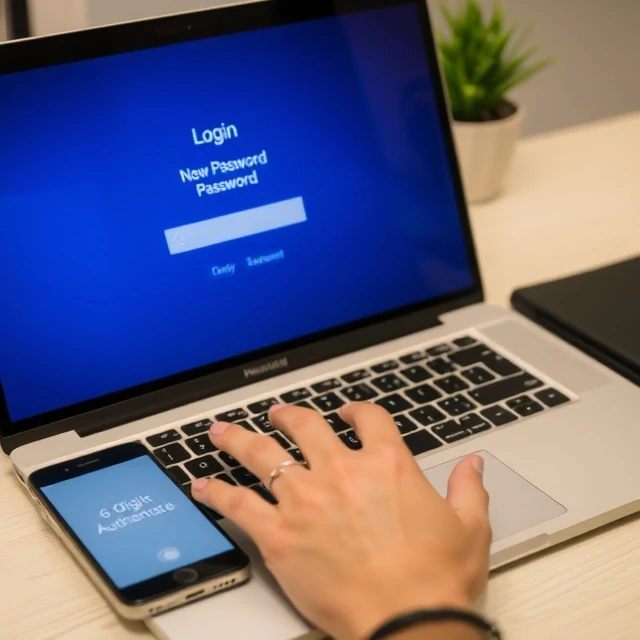
تتطلب المصادقة متعددة العوامل أكثر من دليل واحد على الهوية قبل منح الوصول. كلمة المرور وحدها تُعدّ عاملاً واحداً، بينما كلمة المرور مع رمز من هاتفك تُعدّ عاملاً ثانياً. الفكرة بسيطة: حتى لو سرق مهاجم كلمة مرورك، فلن يتمكن من الدخول. تمنع المصادقة متعددة العوامل الغالبية العظمى من الهجمات التي تعتمد على بيانات الاعتماد، ولذلك فهي تحتل مكانة متقدمة في جميع قوائم التحقق الأمني.
تنقسم عوامل المصادقة متعددة العوامل إلى ثلاث فئات رئيسية. أولًا، شيء تعرفه: كلمة مرور، رقم تعريف شخصي، سؤال أمان. ثانيًا، شيء تملكه: هاتف، رمز أمان مادي، بطاقة ذكية. ثالثًا، شيء أنت عليه: بصمة إصبع، وجه، صوت. تعتمد المصادقة متعددة العوامل القوية على فئتين مختلفتين على الأقل. استخدام كلمتي مرور لا يُعد مصادقة متعددة العوامل. أما كلمة المرور مع سؤال الأمان فهي ضعيفة، لأن كليهما يعتمد على المعرفة ويمكن تخمينهما أو اختراقهما.
طرق تحليل المواد الشائعة
- رموز الرسائل النصية القصيرة - مريحة، لكنها عرضة لتبديل شريحة SIM
- تطبيقات المصادقة - رموز تعتمد على الوقت، أقوى من الرسائل النصية القصيرة
- مفاتيح الأجهزة - أجهزة مادية مقاومة للتصيد الاحتيالي
- إشعارات الدفع - الموافقة أو الرفض على الهاتف
- القياسات الحيوية - بصمة الإصبع أو الوجه كعامل ثانٍ
ليست جميع طرق المصادقة متعددة العوامل متساوية. فقد تفوقت هجمات الإلحاح المتكرر، حيث يرسل المهاجم طلبات موافقة متكررة حتى يضغط الضحية على "موافق"، على الطرق القائمة على التطبيقات. وتُسهم مطابقة الأرقام ومفاتيح الأجهزة في سد هذه الثغرة. اختر أقوى طريقة تدعمها أنظمتك، وفعّلها في كل مكان تُتاح فيه.
Comments
No comments yet. Be the first to share a thought.
Leave a comment