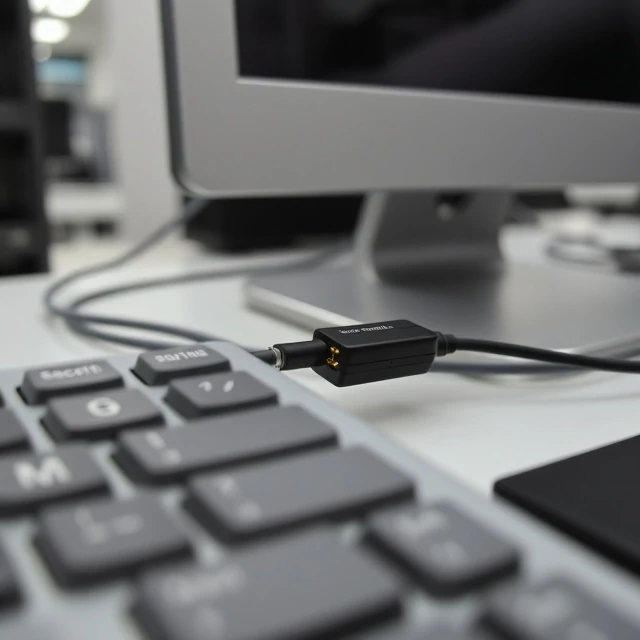
键盘记录器会记录键盘输入。软件键盘记录器以隐藏进程的形式运行在受感染的计算机上。它们会捕获所有输入的内容:密码、消息、信用卡号和搜索查询。硬件键盘记录器则连接在键盘和计算机之间。它们看起来像一个小型适配器,并将数据存储在内部或通过无线方式传输。这两种类型的键盘记录器都难以检测。软件键盘记录器隐藏在看似合法的进程中。硬件键盘记录器则对杀毒软件不可见。
键盘记录器是窃取凭证的常用工具。攻击者利用它们窃取银行、电子邮件和企业系统的登录信息。有些键盘记录器由恶意软件部署,有些则由拥有物理访问权限的人员安装,例如心怀嫉妒的伴侣或恶意内部人员。检测键盘记录器非常困难。行为分析或许能够检测到读取击键并向外发送数据的进程。杀毒软件可以检测到已知的键盘记录器特征码,但这些方法都无法有效防御定制的恶意软件。防御措施需要多层叠加。使用多因素身份验证,这样即使密码被盗也无法彻底清除。使用密码管理器,无需手动输入即可自动填充凭据。检查键盘线缆上是否有物理设备。及时更新软件补丁。在共享电脑上,要时刻假设有人在监视你。键盘记录器会将你的键盘变成一个间谍。
键盘记录器类型
- 软件——操作系统上的隐藏进程
- 硬件——与键盘相连的物理设备
- 内核级——隐藏在操作系统深处的rootkit。
- 声学分析——分析键盘声音以推断按键操作
多因素身份验证并不能阻止键盘记录器窃取您的密码,但它可以阻止攻击者使用该密码。
Comments
No comments yet. Be the first to share a thought.
Leave a comment