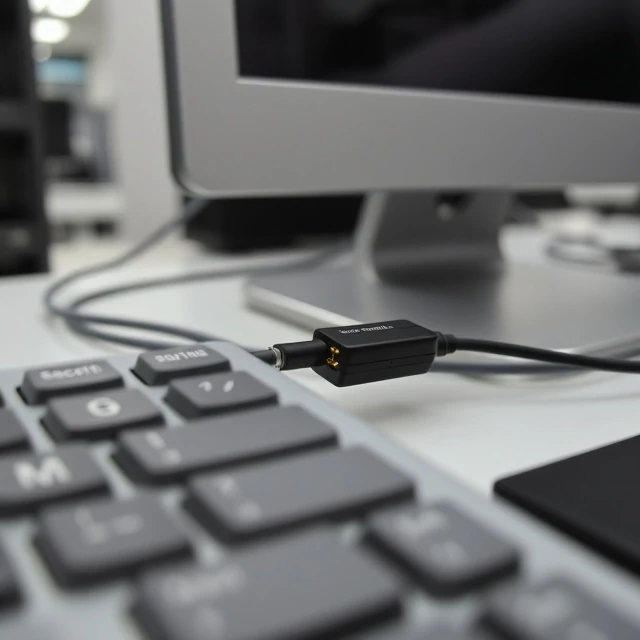
Um keylogger regista as teclas digitadas. Os keyloggers de software são executados como processos ocultos numa máquina comprometida. Captam tudo o que é digitado: palavras-passe, mensagens, números de cartão de crédito e consultas de pesquisa. Os keyloggers de hardware estão ligados entre o teclado e o computador. Parecem um pequeno adaptador e armazenam dados internamente ou transmitem-nos sem fios. Ambos os tipos são difíceis de detetar. Os keyloggers de software escondem-se em processos de aparência legítima. Os keyloggers de hardware são invisíveis para o software antivírus.
Os keyloggers são um elemento básico do roubo de credenciais. Os atacantes utilizam-nos para recolher logins de bancos, e-mails e sistemas empresariais. Alguns são implantados por malware. Outros são instalados por alguém com acesso físico, como um parceiro ciumento ou um funcionário mal-intencionado. A detecção é difícil. A análise comportamental pode identificar um processo que lê as teclas digitadas e envia dados para fora do sistema. As ferramentas antivírus detetam assinaturas conhecidas de keyloggers. Nenhuma delas é fiável contra malwares personalizados. A defesa é feita por camadas. Utilize autenticação multifator para que uma palavra-passe roubada não seja suficiente. Utilize um gestor de palavras-passe que preencha as credenciais automaticamente. Verifique se existem dispositivos físicos ligados ao cabo do seu teclado. Mantenha o software atualizado. Em computadores partilhados, considere que alguém pode estar a observar. Um keylogger transforma o seu teclado num espião.
Tipos de keylogger
- Software — processo oculto no sistema operativo
- Hardware — dispositivo físico em conjunto com o teclado
- Nível de kernel — rootkit que se esconde profundamente no sistema operativo.
- Acústico — analisa os sons do teclado para inferir as teclas premidas.
A autenticação multifator não impede que um keylogger roube a sua palavra-passe. Impede que o invasor a utilize.
Comments
No comments yet. Be the first to share a thought.
Leave a comment