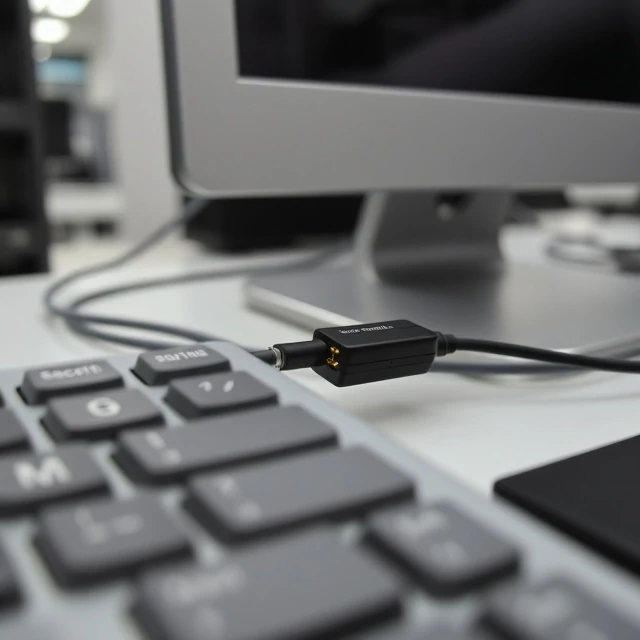
En keylogger registrerar tangenttryckningar. Programvaru-keyloggers körs som dolda processer på en komprometterad maskin. De fångar allt som skrivs: lösenord, meddelanden, kreditkortsnummer och sökfrågor. Hårdvaru-keyloggers ansluts mellan tangentbordet och datorn. De ser ut som en liten adapter och lagrar data internt eller överför den trådlöst. Båda typerna är svåra att upptäcka. Programvaru-keyloggers gömmer sig i processer som ser legitima ut. Hårdvaru-keyloggers är osynliga för antivirusprogram.
Keyloggers är en vanlig förekomst av stöld av autentiseringsuppgifter. Angripare använder dem för att stjäla inloggningar till bank-, e-post- och företagssystem. Vissa används av skadlig kod. Andra installeras av någon med fysisk åtkomst, som en svartsjuk partner eller en illvillig insider. Detektion är svår. Beteendeanalys kan upptäcka en process som läser tangenttryckningar och skickar data utåt. Antivirusverktyg fångar kända keylogger-signaturer. Ingetdera är tillförlitligt mot anpassad skadlig kod. Försvaret är flera lager på skikt. Använd multifaktorautentisering så att ett stulet lösenord inte räcker. Använd en lösenordshanterare som fyller i autentiseringsuppgifter utan att du behöver skriva. Kontrollera om det finns fysiska enheter på din tangentbordskabel. Håll programvaran uppdaterad. Anta att någon kan titta på delade datorer. En keylogger förvandlar ditt tangentbord till en spion.
Keylogger-typer
- Programvara — dold process i operativsystemet
- Hårdvara — fysisk enhet inbyggd i tangentbordet
- Kärnnivå — rootkit som gömmer sig djupt inne i operativsystemet
- Akustisk — analyserar tangentbordsljud för att härleda tangenttryckningar
Multifaktorautentisering hindrar inte en keylogger från att stjäla ditt lösenord. Den hindrar angriparen från att använda det.
Comments
No comments yet. Be the first to share a thought.
Leave a comment