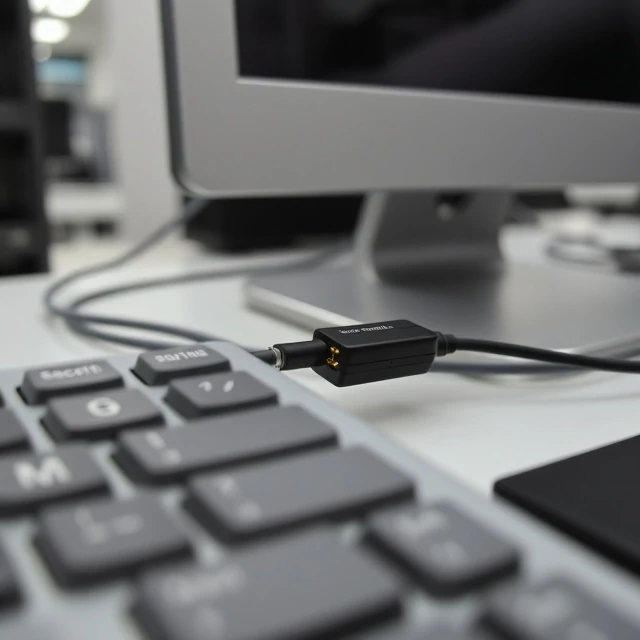
कीलॉगर टाइप किए गए डेटा को रिकॉर्ड करता है। सॉफ्टवेयर कीलॉगर किसी असुरक्षित कंप्यूटर पर छिपी हुई प्रक्रियाओं के रूप में चलते हैं। वे टाइप की गई हर चीज़ को कैप्चर करते हैं: पासवर्ड, संदेश, क्रेडिट कार्ड नंबर और सर्च क्वेरी। हार्डवेयर कीलॉगर कीबोर्ड और कंप्यूटर के बीच प्लग इन होते हैं। ये एक छोटे एडेप्टर की तरह दिखते हैं और डेटा को आंतरिक रूप से स्टोर करते हैं या वायरलेस तरीके से ट्रांसमिट करते हैं। दोनों प्रकार के कीलॉगर का पता लगाना मुश्किल होता है। सॉफ्टवेयर कीलॉगर वैध दिखने वाली प्रक्रियाओं में छिपे रहते हैं। हार्डवेयर कीलॉगर एंटीवायरस सॉफ्टवेयर की नज़र से छिपे रहते हैं।
कीलॉगर क्रेडेंशियल चोरी का एक प्रमुख जरिया हैं। हमलावर इनका इस्तेमाल बैंकिंग, ईमेल और कॉर्पोरेट सिस्टम के लॉगिन हासिल करने के लिए करते हैं। कुछ मैलवेयर द्वारा इंस्टॉल किए जाते हैं। अन्य को कोई ऐसा व्यक्ति इंस्टॉल कर सकता है जिसकी कंप्यूटर तक भौतिक पहुंच हो, जैसे कि कोई ईर्ष्यालु साथी या कोई दुर्भावनापूर्ण व्यक्ति। इनका पता लगाना मुश्किल है। व्यवहार विश्लेषण से ऐसी प्रक्रिया का पता चल सकता है जो कीस्ट्रोक्स को पढ़ती है और डेटा बाहर भेजती है। एंटीवायरस टूल ज्ञात कीलॉगर सिग्नेचर का पता लगा लेते हैं। लेकिन कस्टम मैलवेयर के खिलाफ इनमें से कोई भी विश्वसनीय नहीं है। बचाव के कई स्तर हैं। मल्टीफैक्टर ऑथेंटिकेशन का उपयोग करें ताकि चोरी हुआ पासवर्ड पर्याप्त न हो। एक पासवर्ड मैनेजर का उपयोग करें जो टाइप किए बिना क्रेडेंशियल भरता है। अपने कीबोर्ड केबल पर भौतिक उपकरणों की जांच करें। सॉफ्टवेयर को अपडेट रखें। साझा कंप्यूटरों पर, मान लें कि कोई आप पर नजर रख रहा है। एक कीलॉगर आपके कीबोर्ड को जासूस बना देता है।
कीलॉगर के प्रकार
- सॉफ़्टवेयर — ऑपरेटिंग सिस्टम पर छिपी हुई प्रक्रिया
- हार्डवेयर — कीबोर्ड के साथ लगा हुआ भौतिक उपकरण
- कर्नेल-स्तर — रूटकिट जो ऑपरेटिंग सिस्टम में गहराई से छिपा रहता है
- ध्वनिक — कीबोर्ड की ध्वनियों का विश्लेषण करके कुंजी दबाने के संकेतों का अनुमान लगाता है।
मल्टीफैक्टर ऑथेंटिकेशन कीलॉगर को आपका पासवर्ड चुराने से नहीं रोकता है। यह हमलावर को इसका उपयोग करने से रोकता है।
Comments
No comments yet. Be the first to share a thought.
Leave a comment