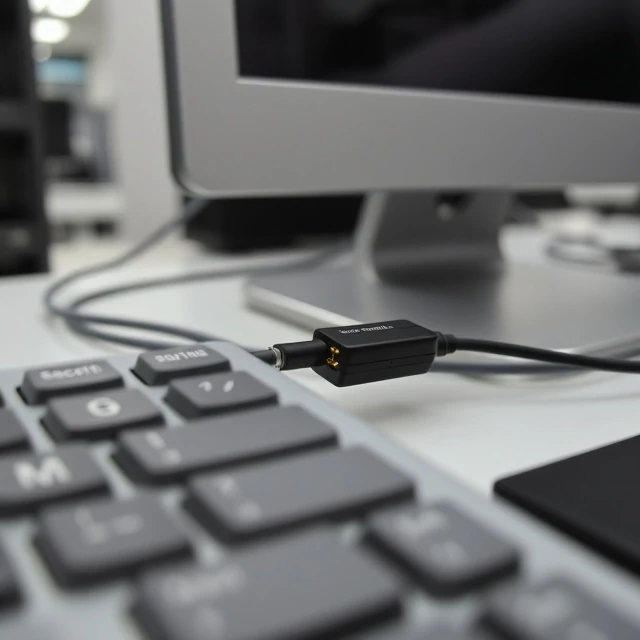
En keylogger registrerer tastetrykk. Programvare-keyloggere kjører som skjulte prosesser på en kompromittert maskin. De fanger opp alt som skrives inn: passord, meldinger, kredittkortnumre og søk. Maskinvare-keyloggere kobles til mellom tastaturet og datamaskinen. De ser ut som en liten adapter og lagrer data internt eller overfører dem trådløst. Begge typene er vanskelige å oppdage. Programvare-keyloggere gjemmer seg i prosesser som ser legitime ut. Maskinvare-keyloggere er usynlige for antivirusprogramvare.
Tasteloggere er en vanlig bruk av legitimasjonstyveri. Angripere bruker dem til å høste pålogginger for bank-, e-post- og bedriftssystemer. Noen distribueres av skadelig programvare. Andre installeres av noen med fysisk tilgang, som en sjalu partner eller en ondsinnet innsideperson. Deteksjon er vanskelig. Atferdsanalyse kan fange opp en prosess som leser tastetrykk og sender data utgående. Antivirusverktøy fanger opp kjente keylogger-signaturer. Ingen av dem er pålitelig mot tilpasset skadelig programvare. Forsvaret er lagdelt. Bruk flerfaktorautentisering, så et stjålet passord er ikke nok. Bruk en passordbehandler som fyller ut legitimasjon uten å skrive. Se etter fysiske enheter på tastaturkabelen. Hold programvaren oppdatert. På delte datamaskiner kan du anta at noen ser på. En keylogger gjør tastaturet ditt om til en spion.
Keylogger-typer
- Programvare – skjult prosess på operativsystemet
- Maskinvare – fysisk enhet innebygd i tastaturet
- Kjernenivå — rootkit som gjemmer seg dypt inne i operativsystemet
- Akustisk – analyserer tastaturlyder for å utlede tastetrykk
Multifaktorautentisering hindrer ikke en keylogger i å stjele passordet ditt. Den hindrer angriperen i å bruke det.
Comments
No comments yet. Be the first to share a thought.
Leave a comment