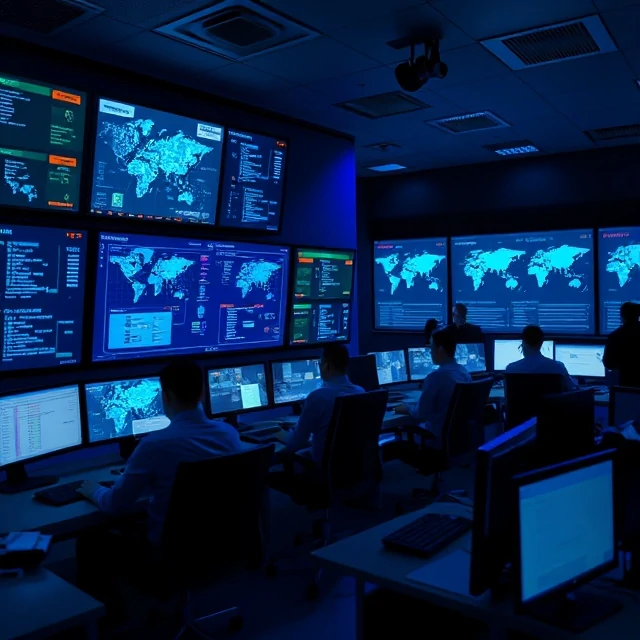
蓝队负责防御。它监控网络、搜寻威胁、应对安全事件,并在攻击者发现系统之前对其进行加固。这个名称源于军事演习,演习中敌对双方会佩戴不同颜色的标记。红队负责攻击,蓝队负责防御。紫队则融合了两者,利用红队的发现来改进蓝队的检测能力。
蓝队的工作并不光鲜亮丽,却又持续不断。分析师们盯着仪表盘,对警报进行分类,其中大部分都是误报。他们调整规则以减少噪音,修补系统,审查日志,追踪那些最终被证明是虚惊一场的异常情况。然后,真正的问题出现了,几个月的准备工作要么得到回报,要么付诸东流。优秀的蓝队会构建多层检测机制:端点监控、网络流量分析、身份日志和威胁情报。他们会进行桌面演练来模拟事件响应。他们会衡量平均检测时间和平均响应时间。这些指标会随着实践而改进。一支从未经过测试的蓝队,就像一支对自身漏洞一无所知的蓝队。
蓝队职能
- 监控——注意是否存在泄露迹象
- 检测工程——构建和调整警报
- 事件响应——控制和恢复安全漏洞
- 威胁狩猎——主动搜索隐藏的攻击者
- 强化——在任何事情发生之前减少攻击面
蓝队的成功是隐形的。今天之所以什么都没发生,是因为昨天有人尽职尽责地完成了工作。
Comments
No comments yet. Be the first to share a thought.
Leave a comment