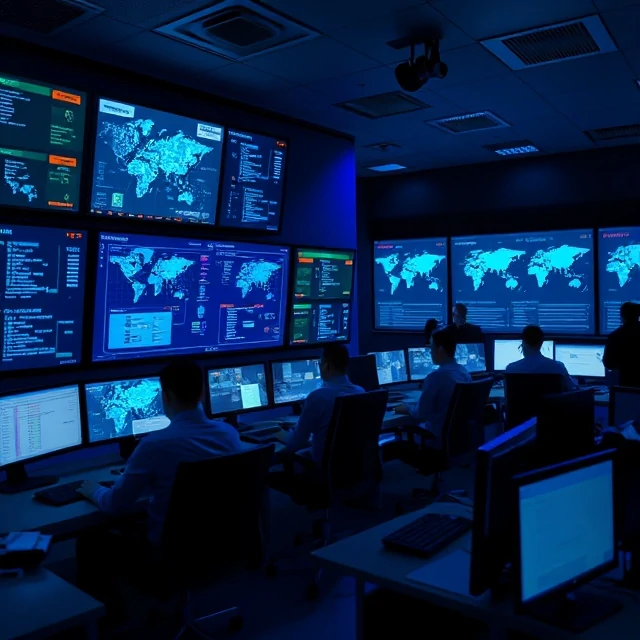
Das blaue Team verteidigt. Es überwacht Netzwerke, spürt Bedrohungen auf, reagiert auf Vorfälle und härtet Systeme ab, bevor Angreifer sie finden. Der Name stammt von Militärübungen, bei denen die gegnerischen Streitkräfte farbige Markierungen tragen. Das rote Team greift an. Das blaue Team verteidigt. Das violette Team kombiniert die beiden Ansätze und nutzt die Erkenntnisse des roten Teams, um die Erkennungsprozesse des blauen Teams zu verbessern.
Die Arbeit eines Blue Teams ist unspektakulär und erfordert ständige Aufmerksamkeit. Analysten überwachen Dashboards, priorisieren Warnmeldungen – die meisten davon sind Fehlalarme – und optimieren Regeln, um Fehlalarme zu minimieren. Sie patchen Systeme, prüfen Protokolle und gehen Anomalien nach, die sich letztendlich als unbegründet erweisen. Doch dann tritt ein tatsächlicher Vorfall auf, und die monatelange Vorbereitung zahlt sich aus – oder eben nicht. Die besten Blue Teams bauen mehrere Erkennungsebenen auf: Endpunktüberwachung, Netzwerkverkehrsanalyse, Identitätsprotokolle und Bedrohungsanalyse. Sie führen Planspielübungen durch, um die Reaktion auf Sicherheitsvorfälle zu trainieren. Sie messen die mittlere Erkennungszeit und die mittlere Reaktionszeit. Diese Kennzahlen verbessern sich mit der Übung. Ein Blue Team, das nie getestet wurde, kennt seine eigenen Schwächen nicht.
Funktionen des blauen Teams
- Überwachung – Achten Sie auf Anzeichen einer Kompromittierung.
- Erkennungsentwicklung – Warnmeldungen erstellen und optimieren
- Reaktion auf Sicherheitsvorfälle – Eindämmung und Behebung von Sicherheitsverletzungen
- Bedrohungssuche – proaktive Suche nach versteckten Angreifern
- Härtung – die Angriffsfläche verringern, bevor etwas passieren kann
Der Erfolg des blauen Teams ist unsichtbar. Nichts ist heute passiert, weil jemand gestern seine Arbeit erledigt hat.
Comments
No comments yet. Be the first to share a thought.
Leave a comment