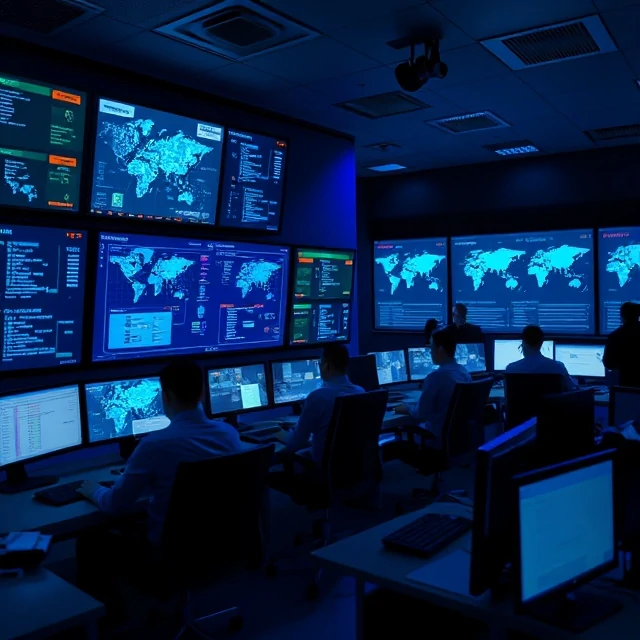
Het blauwe team verdedigt. Het monitort netwerken, speurt naar bedreigingen, reageert op incidenten en versterkt systemen voordat aanvallers ze vinden. De naam komt van militaire oefeningen waarbij de strijdende partijen gekleurde markeringen dragen. Het rode team valt aan. Het blauwe team verdedigt. Het paarse team combineert de twee en gebruikt de bevindingen van het rode team om de detectie door het blauwe team te verbeteren.
Het werk van een blue team is niet glamoureus, maar wel constant. Analisten houden dashboards in de gaten. Ze sorteren waarschuwingen, waarvan de meeste vals positief zijn. Ze passen regels aan om ruis te verminderen. Ze patchen systemen, controleren logs en sporen afwijkingen op die uiteindelijk niets blijken te zijn. Dan duikt er iets echts op, en werpen de maandenlange voorbereidingen hun vruchten af, of juist niet. De beste blue teams bouwen detectielagen op: endpointmonitoring, netwerkverkeersanalyse, identiteitslogs en dreigingsinformatie. Ze voeren oefeningen uit om incidentrespons te oefenen. Ze meten de gemiddelde detectietijd en de gemiddelde responstijd. Deze statistieken verbeteren met oefening. Een blue team dat nooit is getest, is een blue team dat zijn eigen tekortkomingen niet kent.
Blauwe teamfuncties
- Toezicht houden — let op tekenen van compromittering
- Detectietechniek — waarschuwingen bouwen en afstemmen
- Incidentrespons — inbreuken indammen en herstellen
- Dreigingsopsporing — proactief zoeken naar verborgen aanvallers
- Beveiliging — verklein het aanvalsoppervlak voordat er iets gebeurt
Het succes van het blauwe team is onzichtbaar. Er is vandaag niets gebeurd omdat iemand gisteren zijn werk goed heeft gedaan.
Comments
No comments yet. Be the first to share a thought.
Leave a comment