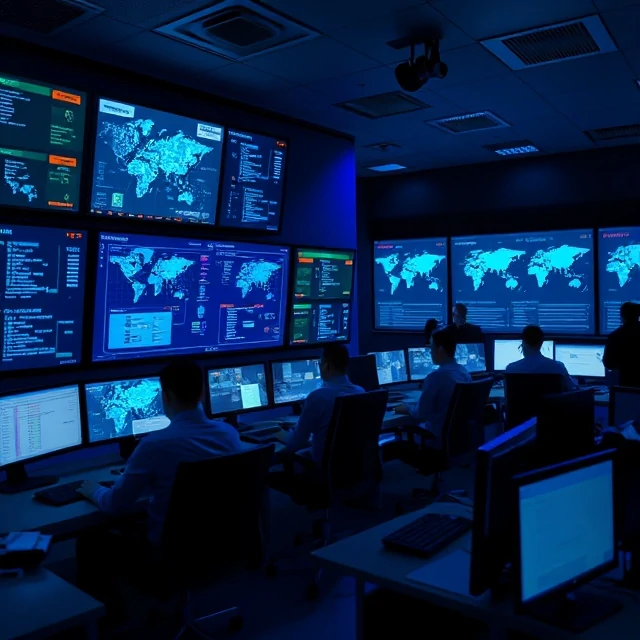
नीली टीम रक्षा करती है। यह नेटवर्क की निगरानी करती है, खतरों की खोज करती है, घटनाओं पर प्रतिक्रिया देती है और हमलावरों द्वारा सिस्टम का पता लगाने से पहले ही उसे सुरक्षित बनाती है। इसका नाम सैन्य अभ्यासों से लिया गया है जहाँ विरोधी बल रंगीन मार्कर पहनते हैं। लाल टीम हमला करती है। नीली टीम रक्षा करती है। बैंगनी टीम इन दोनों का मिश्रण है, जो नीली टीम की पहचान क्षमता को बेहतर बनाने के लिए लाल टीम के निष्कर्षों का उपयोग करती है।
ब्लू टीम का काम नीरस और निरंतर होता है। विश्लेषक डैशबोर्ड पर नज़र रखते हैं। वे अलर्ट की छँटाई करते हैं, जिनमें से अधिकतर गलत होते हैं। वे शोर कम करने के लिए नियमों को समायोजित करते हैं। वे सिस्टम को पैच करते हैं, लॉग की समीक्षा करते हैं और उन विसंगतियों का पता लगाते हैं जो अंततः कुछ भी नहीं निकलतीं। फिर कुछ वास्तविक समस्या सामने आती है, और महीनों की तैयारी रंग लाती है या नहीं। सर्वश्रेष्ठ ब्लू टीमें पहचान के कई स्तर बनाती हैं: एंडपॉइंट मॉनिटरिंग, नेटवर्क ट्रैफ़िक विश्लेषण, पहचान लॉग और खतरे की जानकारी। वे घटना प्रतिक्रिया का अभ्यास करने के लिए अभ्यास सत्र आयोजित करते हैं। वे पता लगाने के औसत समय और प्रतिक्रिया देने के औसत समय को मापते हैं। अभ्यास से इन मापदंडों में सुधार होता है। जिस ब्लू टीम का कभी परीक्षण नहीं हुआ है, वह अपनी कमियों से अनजान होती है।
ब्लू टीम के कार्य
- निगरानी — सुरक्षा में सेंधमारी के संकेतों पर नज़र रखें
- डिटेक्शन इंजीनियरिंग — अलर्ट बनाएं और उन्हें बेहतर बनाएं
- घटना प्रतिक्रिया — उल्लंघनों को नियंत्रित करना और उनसे उबरना
- खतरे की पहचान करना — छिपे हुए हमलावरों की सक्रिय रूप से खोज करना
- सुरक्षा बढ़ाना — कुछ भी होने से पहले हमले की संभावना को कम करना
नीली टीम की सफलता अदृश्य है। आज कुछ नहीं हुआ क्योंकि कल किसी ने अपना काम कर दिया था।
Comments
No comments yet. Be the first to share a thought.
Leave a comment