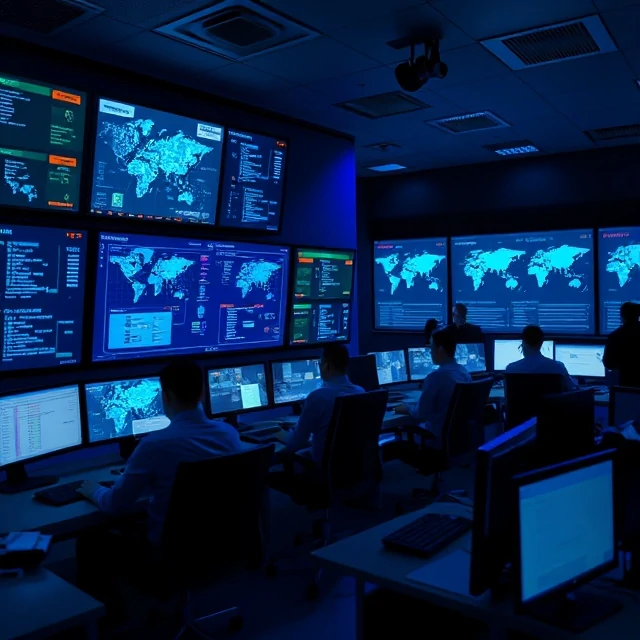
A equipa azul defende. Monitoriza redes, procura ameaças, responde a incidentes e reforça a segurança dos sistemas antes que os atacantes os encontrem. O nome vem de exercícios militares onde as forças opostas usam marcadores coloridos. A equipa vermelha ataca. A equipa azul defende. A equipa roxa combina as duas, utilizando as descobertas da equipa vermelha para melhorar a deteção da equipa azul.
O trabalho de uma equipa de segurança é árduo e constante. Os analistas monitorizam painéis de controlo. Dão prioridade aos alertas, a maioria dos quais são falsos positivos. Ajustam regras para reduzir o ruído. Aplicam patches aos sistemas, reveem logs e investigam anomalias que, no final de contas, não são nada. Surge então algo real, e os meses de preparação dão resultados ou não. As melhores equipas de segurança constroem camadas de deteção: monitorização de endpoints, análise de tráfego de rede, registos de identidade e inteligência de ameaças. Realizam exercícios simulados para ensaiar a resposta a incidentes. Medem o tempo médio de deteção (MTDT) e o tempo médio de resposta (MTTR). Estas métricas melhoram com a prática. Uma equipa de segurança que nunca foi testada é uma equipa de segurança que desconhece as suas próprias lacunas.
Funções da equipa azul
- Monitorização — esteja atento a sinais de comprometimento.
- Engenharia de deteção — criar e ajustar alertas
- Resposta a incidentes — conter e recuperar de violações.
- Caça de ameaças — procura proativa de atacantes ocultos.
- Endurecimento — reduzir a superfície de ataque antes que algo aconteça.
O sucesso da equipa azul é invisível. Não aconteceu nada hoje porque alguém fez o seu trabalho ontem.
Comments
No comments yet. Be the first to share a thought.
Leave a comment