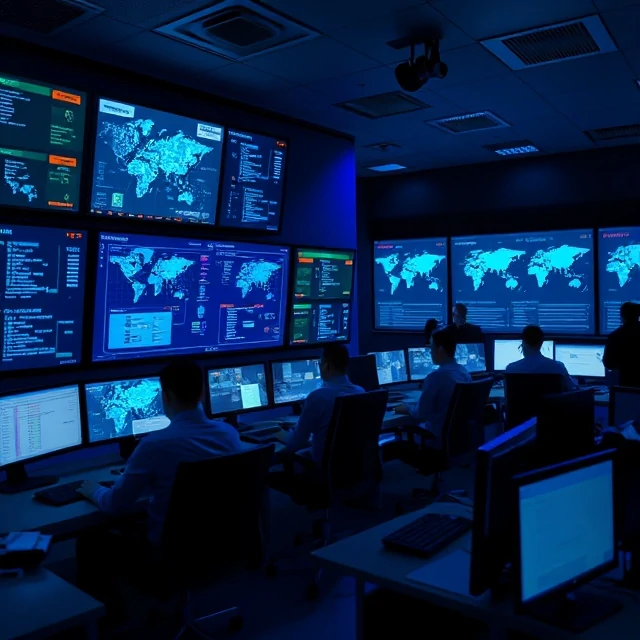
ブルーチームは防御を担当します。ネットワークを監視し、脅威を探し出し、インシデントに対応し、攻撃者がシステムを発見する前にシステムを強化します。この名称は、敵対する部隊が色分けされたマーカーを着用する軍事演習に由来しています。レッドチームは攻撃を担当し、ブルーチームは防御を担当します。パープルチームは両者を融合させ、レッドチームの発見を利用してブルーチームの検出能力を向上させます。
ブルーチームの仕事は地味で、絶え間ないものです。アナリストはダッシュボードを監視し、アラートをトリアージします。アラートのほとんどは誤検知です。ノイズを減らすためにルールを調整し、システムにパッチを適用し、ログを確認し、結局は何でもない異常を追跡します。そして、何か本当の問題が発生すると、何ヶ月もの準備が報われるか、あるいは報われないかのどちらかになります。最高のブルーチームは、エンドポイント監視、ネットワークトラフィック分析、IDログ、脅威インテリジェンスといった検出レイヤーを構築します。インシデント対応をリハーサルするために机上演習を実施し、検出までの平均時間と対応までの平均時間を測定します。これらの指標は、練習を重ねることで向上します。テストを受けたことのないブルーチームは、自分たちの弱点を知らないブルーチームです。
ブルーチームの機能
- 監視 — 侵害の兆候に注意する
- 検知エンジニアリング ― アラートの構築と調整
- インシデント対応 ― 侵害の封じ込めと復旧
- 脅威ハンティング ― 隠れた攻撃者を積極的に探し出す
- 強化 ― 何かが起こる前に攻撃対象領域を縮小する
青チームの成功は目に見えない。今日何も起こらなかったのは、誰かが昨日自分の仕事をきちんとこなしたからだ。
Comments
No comments yet. Be the first to share a thought.
Leave a comment