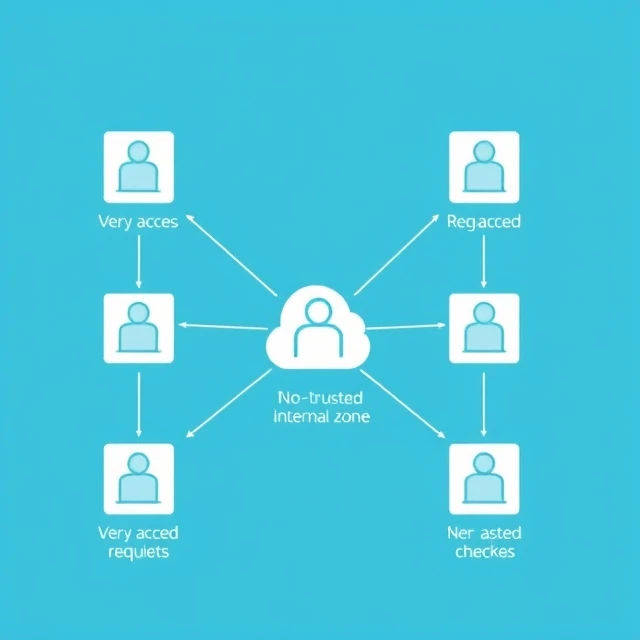
零信任默认不信任任何用户或设备。所有访问请求都会经过验证。身份、设备健康状况、位置和行为都会影响最终的判断。旧模型信任网络边界内的所有事物。一旦进入网络,就拥有了访问权限。零信任则移除了边界。没有内部和外部之分,只有已验证和未验证。
这种模式的出现源于网络边界的消解。远程办公、云服务和个人设备的普及使得网络边界形同虚设。员工可以在家、机场甚至咖啡馆访问公司数据。外包人员则使用自己的笔记本电脑连接网络。曾经保护一切的防火墙如今几乎形同虚设。零信任以身份认证取代了网络边界。每个请求都经过身份验证、授权和加密。微隔离限制了横向移动。最小权限原则限制了每个账户的操作权限。持续监控可以捕获异常情况。2020 年 SolarWinds 的数据泄露事件就暴露了这个问题。攻击者利用合法凭证和可信的软件更新,在假定内部信任的网络中自由移动。零信任无法阻止最初的攻击,但可以限制攻击的扩散。零信任的实施是一个循序渐进的过程。大多数组织从身份认证入手,逐步过渡到微隔离。完全实现零信任是一个过程,而非一次性购买。
零信任原则
- 明确验证——对每个请求进行身份验证和授权
- 最小权限原则——授予最小必要访问权限
- 假设攻击者已经入侵——设计时要假设攻击者已经进入系统内部。
- 微分割——限制横向移动
- 持续监测——实时检测异常情况
零信任不是一种产品,而是一种架构。工具远不如思维方式重要。
Comments
No comments yet. Be the first to share a thought.
Leave a comment