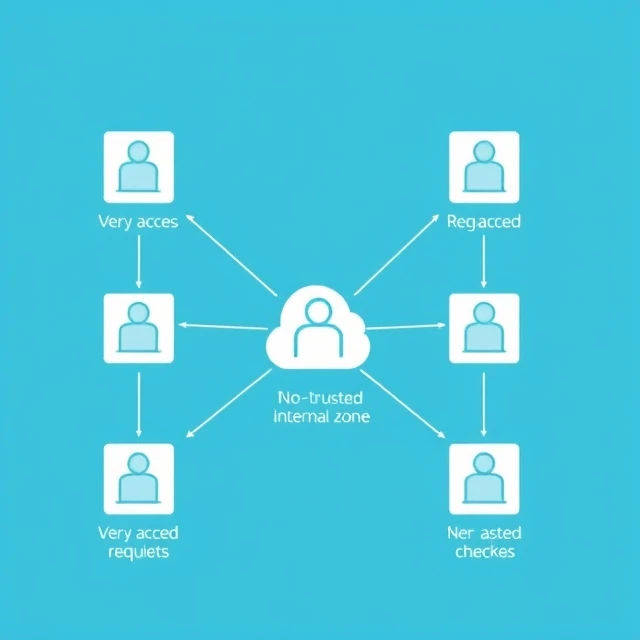
Nulltillit forutsetter at ingen brukere eller enheter er pålitelige som standard. Alle tilgangsforespørsler bekreftes. Identitet, enhetstilstand, plassering og oppførsel spiller alle en rolle i avgjørelsen. Den gamle modellen stolte på alt innenfor nettverksperimeteret. Når du var inne, hadde du tilgang. Nulltillit fjerner perimeteret. Det finnes ikke noe innenfor og utenfor. Det finnes bare bekreftet og ubekreftet.
Modellen oppsto fordi perimeteret oppløstes. Fjernarbeid, skytjenester og personlige enheter gjorde nettverksgrensene meningsløse. Ansatte får tilgang til bedriftsdata hjemmefra, flyplasser og kaffebarer. Entreprenører kobler seg til fra sine egne bærbare datamaskiner. Brannmuren som en gang beskyttet alt beskytter nå nesten ingenting. Nulltillit erstatter perimeteret med identitet. Hver forespørsel autentiseres, autoriseres og krypteres. Mikrosegmentering begrenser lateral bevegelse. Minste privilegium begrenser hva enhver konto kan gjøre. Kontinuerlig overvåking fanger opp avvik. SolarWinds-bruddet i 2020 demonstrerte problemet. Angripere brukte legitim legitimasjon og pålitelige programvareoppdateringer for å bevege seg gjennom nettverk som antok intern tillit. Nulltillit ville ikke ha stoppet det første kompromitteret. Det kunne ha begrenset spredningen. Implementeringen skjer gradvis. De fleste organisasjoner starter med identitet og beveger seg mot mikrosegmentering. Fullstendig nulltillit er en reise, ikke et kjøp.
Nulltillitsprinsipper
- Bekreft eksplisitt – autentiser og autoriser alle forespørsler
- Minst mulig privilegium – gi minimum nødvendig tilgang
- Anta brudd – design som om angripere allerede er inne
- Mikrosegmentering – begrense lateral bevegelse
- Kontinuerlig overvåking – oppdag avvik i sanntid
Nulltillit er ikke et produkt. Det er en arkitektur. Verktøyene betyr mindre enn tankesettet.
Comments
No comments yet. Be the first to share a thought.
Leave a comment